Ik wil geen leven leiden dat alleen uit stemmen bestaat.
  • Gebruikersrollen in WordPress: verschillen tussen Beheerder, Redacteur, Auteur, Schrijver en Abonnee

    Testomgeving RHEL-familie|WordPress 7.1.3|Thema Twenty Twenty-Five|Gecontroleerd op 2026-10-18 Gebruikersrollen in WordPress bepalen wat elke gebruiker mag doen, zoals berichten schrijven en publiceren of plugins installeren, op basis van de rol die hij heeft gekregen. Om te bepalen hoeveel ik aan schrijvers en sitebeheerders overlaat, heb ik in WordPress 7.1.3 gebruikers toegevoegd en hun rol gewijzigd, het resultaat vergeleken met de standaardlijst van capabilities in de core en de verschillen tussen de vijf rollen in een tabel gezet. In de standaardwaarden van de core heeft de beheerder 50 capabilities,…
  • Astra-thema: installatie, gratis functies en Astra Pro-abonnementen vergeleken

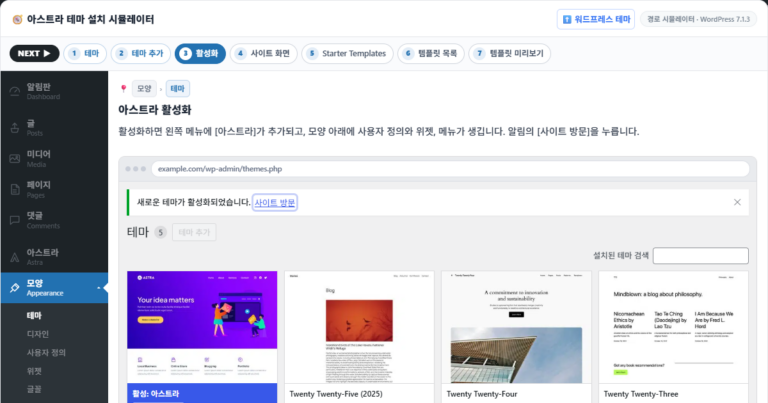
    Het Astra-thema is een gratis WordPress-thema van Brainstorm Force waarmee je kleuren, typografie, de header en de footer zonder code in de Customizer aanpast. Ik heb Astra 4.14.1 op een WordPress 7.1.3-site geïnstalleerd, de gratis functies en starter templates bekeken en ze met de officiële prijstabel vergeleken om samen te vatten wanneer je Astra Pro nodig hebt. Van de 146 onderdelen in de officiële vergelijkingstabel op het Astra-dashboard hebben er maar 3, waaronder de header- en footerbouwer, een vinkje in de gratis kolom….

  • AI-crawlers: gemeten bezoeken van GPTBot en ClaudeBot en blokkeren met robots.txt en nginx

    Testomgeving RHEL-familie|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|Gecontroleerd op 2026-10-18 Een AI-crawler is een bot waarmee AI-bedrijven webpagina's verzamelen voor modeltraining, AI-zoekfuncties en het beantwoorden van vragen van gebruikers. Om te zien hoe vaak deze bots een server met Nginx + Apache bezoeken, hebben we de UA's in 14 dagen toegangslogs van de originserver vergeleken met de IP-bereiken die elk bedrijf publiceert: verzoeken uit de officiële…

  • nginx njs: module installeren, js_set instellen en met reload toepassen om JavaScript-variabelen te maken

    Testomgeving RHEL-familie|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|njs 0.9.4|WP Rocket 3.23.5.1|Gecontroleerd op 17-10-2026 nginx njs is een officiële nginx-module die in de nginx-configuratie verzoeken afhandelt of variabelewaarden maakt met JavaScript-functies. Op een server met Nginx + Apache werd, om hoofdletters en kleine letters in verzoek-URL's gelijk te trekken, wat met nginx-configuratie alleen niet kan, de njs-module geïnstalleerd in dezelfde versie als de geïnstalleerde nginx, en werd een variabele die met js_set is gemaakt…

  • gclid-cache: querystring van advertentieklikken, cachesleutel van de pagina en gemeten eerste byte

    Testomgeving RHEL-familie|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|WP Rocket 3.23.5.1|Gecontroleerd op 17-10-2026 gclid-cache-afhandeling betekent dat de gclid-query aan het eind van een advertentieklik-URL wordt genegeerd en dat er wordt geantwoord met het cachebestand van de URL zonder query. Metingen van de eerste byte per query en per cachestatus op een WordPress-server met Nginx + Apache lieten zien dat gclid 0,014–0,015 seconde toevoegde en dat vertragingen van enkele seconden alleen optraden als de…

  • Linux-commando nice: prioriteit instellen, wijzigen met renice en het CPU-aandeel meten bij concurrentie

    Testomgeving RHEL-familie|AlmaLinux 9.8|root · gewoon gebruikersaccount|Gecontroleerd op 17-10-2026 Commando's voor processen · taakplanning nice·renice·ionice Het Linux-commando nice stelt de nice-waarde van een programma in (-20 tot 19), die bepaalt hoeveel CPU het afstaat aan andere processen als het draait. Metingen op een AlmaLinux 9-server, met twee taken vastgezet op één CPU-core en de nice-waarde per run gewijzigd, lieten zien dat de CPU alleen werd verdeeld als de taken erom concurreerden, en de taak met nice 19 gebruikte maar 1,4%….

  • Servergrootte wijzigen bij Cloudways: RAM en CPU uitbreiden met Vertical Scaling en opletten bij verkleinen

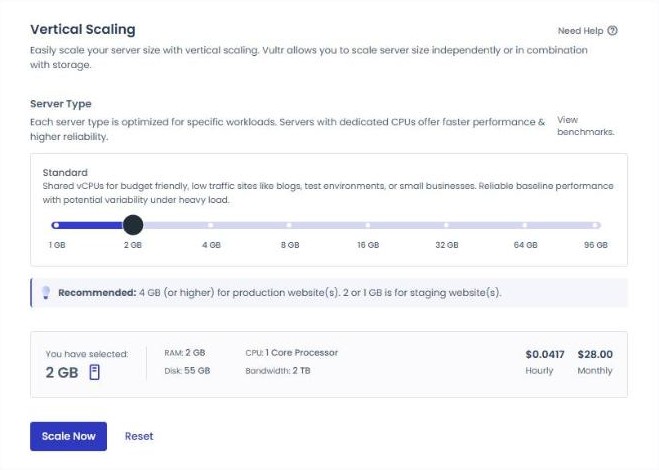
    Servergrootte wijzigen bij Cloudways is de functie in het menu Vertical Scaling van het serverbeheerscherm die CPU, RAM en schijf vergroot terwijl je huidige server en data blijven zoals ze zijn. Toen ik het scherm voor de grootte van een Vultr-server van 1 GB in Seoul naast de officiële helpdocumentatie legde, bleek dat het per aanbieder verschilt of je weer kunt verkleinen. Daarom laat ik zien wat je vóór het vergroten controleert en hoe je via klonen verkleint. 1️⃣ Cloudways Vertical Scaling: het menu dat de specificaties van je huidige server…

  • WordPress “An error occurred, please try again”: waarom de licentiecontrole van een plugin mislukt en hoe je de melding verwijdert

    De WordPress-melding “An error occurred, please try again.” is een foutmelding die een premium-plugin bovenaan het beheerscherm toont wanneer hij zijn licentieserver om een controle vraagt en geen geldig antwoord krijgt. Op een server met deze melding is de plugin via de tekst opgespoord en is de melding met dezelfde plugin nagebootst door de antwoorden van de licentieserver te veranderen; de melding die na het herstel van de server nog een uur bleef staan, was op te lossen door de waarde van de wachttijd voor een nieuwe poging te verwijderen. Essential Blocks Pro…

  • Hide My WP: add-on-beveiligingsplugin voor WordPress | wp-admin & login-URL verbergen en 40+ functies

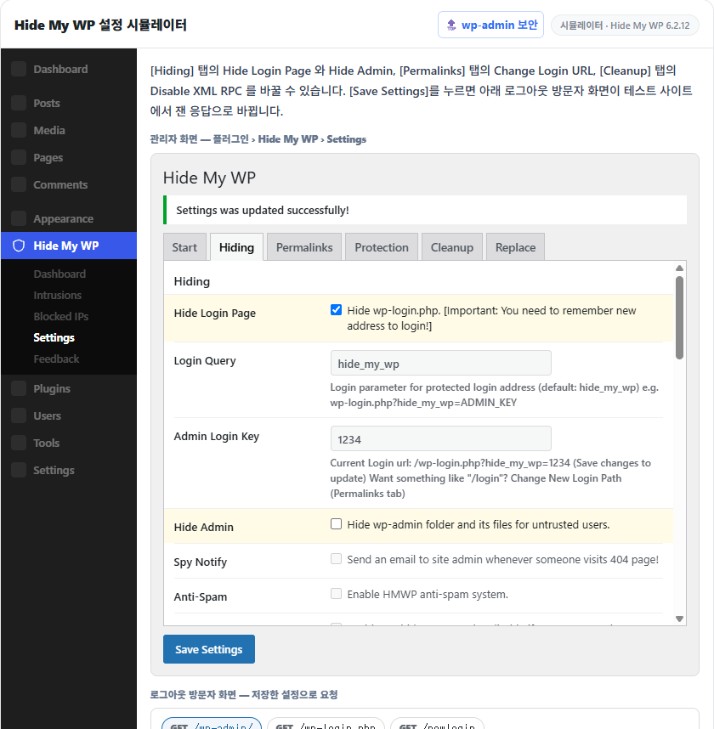
    Hide My WP (Hide My WordPress) wijzigt of verbergt de login-URL van WordPress, wp-admin en de paden van thema's en plugins, en hoort met deze hoofdfuncties en add-ons bij de beveiligingsplugins voor WordPress. Omdat de login-URL van WordPress, wp-admin, voor iedereen zichtbaar is, kun je die verbergen met een beveiligingsplugin die de bescherming versterkt. Een daarvan is Hide My WP, een betaalde plugin die naast het…

  • WP-beveiliging: wp-admin beveiligen | login-URL wijzigen, inlogpogingen beperken, XML-RPC

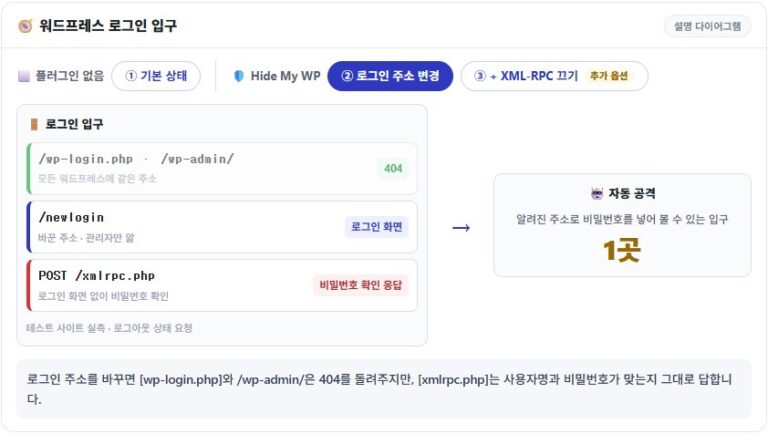
    wp-admin beveiligen doe je met instellingen die brute-force-aanvallen op het beheerscherm en het inlogscherm van WordPress tegenhouden. Toen ik de toegangslogs bekeek van een Nginx + Apache-server waarop meerdere WordPress-sites draaien, bleven er automatische verzoeken naar xmlrpc.php binnenkomen, ook nadat de login-URL was gewijzigd. Daarom heb ik er ook een snelheidsbeperking op serverniveau bij gezet. 1️⃣ Waarom wp-admin en wp-login.php worden aangevallen Dat het beheeradres van WordPress algemeen bekend is…

Einde van de inhoud

Einde van de inhoud