Je ne veux pas vivre une vie faite seulement de voix.
  • Rôles des utilisateurs WordPress : différences entre Administrateur, Éditeur, Auteur, Contributeur et Abonné

    Environnement de test Famille RHEL|WordPress 7.1.3|Thème Twenty Twenty-Five|Vérifié le 2026-10-18 Les rôles des utilisateurs WordPress sont la fonctionnalité qui définit ce que chaque utilisateur peut faire, comme rédiger et publier des articles ou installer des extensions, selon le rôle qui lui est attribué. Pour décider de ce que je confie aux rédacteurs et aux gestionnaires du site, j'ai ajouté des utilisateurs et changé leur rôle sous WordPress 7.1.3, puis comparé le résultat avec la liste des capacités par défaut du cœur et résumé dans un tableau les différences entre les cinq rôles. Avec les valeurs par défaut du cœur, l'administrateur dispose de 50 capacités,…
  • Thème Astra : installation, fonctionnalités gratuites et comparatif des formules Astra Pro

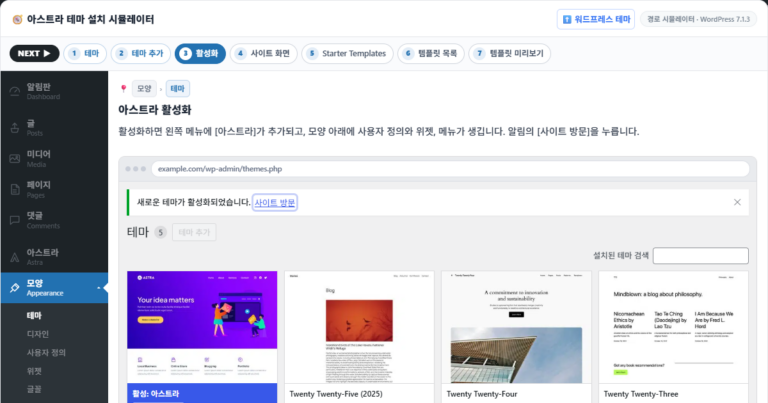
    Le thème Astra est un thème WordPress gratuit créé par Brainstorm Force, qui permet de modifier les couleurs, la typographie, l'en-tête et le pied de page dans l'outil de personnalisation, sans code. J'ai installé Astra 4.14.1 sur un site WordPress 7.1.3, vérifié les fonctionnalités gratuites et les modèles de démarrage, puis comparé avec la grille tarifaire officielle pour résumer les cas où Astra Pro est nécessaire. Sur les 146 éléments du tableau comparatif officiel du tableau de bord d'Astra, seuls 3, dont le constructeur d'en-tête et de pied de page, sont cochés dans la colonne gratuite….

  • Robots d'IA : visites de GPTBot et ClaudeBot mesurées et blocage avec robots.txt et nginx

    Environnement de test Famille RHEL|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|Vérifié le 2026-10-18 Un robot d'IA est un bot qu'utilisent les entreprises d'IA pour collecter des pages web afin d'entraîner leurs modèles, d'alimenter la recherche IA et de répondre aux questions des utilisateurs. Pour voir à quelle fréquence ces bots visitent un serveur en configuration Nginx + Apache, j'ai comparé les UA de 14 jours de journaux d'accès du serveur d'origine aux plages d'IP publiées par chaque entreprise : les requêtes venant des plages officielles…

  • nginx njs : installer le module, configurer js_set et appliquer un reload pour créer des variables JavaScript

    Environnement de test Famille RHEL|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|njs 0.9.4|WP Rocket 3.23.5.1|Vérifié le 2026-10-17 nginx njs est un module officiel de nginx qui traite les requêtes ou crée des valeurs de variables avec des fonctions JavaScript dans la configuration de nginx. Sur un serveur en configuration Nginx + Apache, pour harmoniser la casse des URL de requête, que la configuration de nginx seule ne peut pas modifier, le module njs a été installé dans la même version que le nginx en place, puis une variable créée avec js_set…

  • Cache et gclid : paramètre de requête du clic publicitaire, clé de cache de page et premier octet mesuré

    Environnement de test Famille RHEL|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|WP Rocket 3.23.5.1|Vérifié le 2026-10-17 La gestion de gclid par le cache consiste à ignorer le paramètre gclid ajouté à la fin de l'URL d'un clic publicitaire et à répondre avec le fichier de cache de l'adresse sans paramètres. En mesurant le temps jusqu'au premier octet selon les paramètres et l'état du cache sur un serveur WordPress en configuration Nginx + Apache, gclid a ajouté 0,014 à 0,015 seconde, et les retards de plusieurs secondes ne sont apparus que lorsque…

  • Commande nice sous Linux : définir la priorité, la modifier avec renice et mesurer la part de CPU en cas de concurrence

    Environnement de test Famille RHEL|AlmaLinux 9.8|root · compte utilisateur standard|Vérifié le 2026-10-17 Commandes de processus et de planification nice·renice·ionice La commande nice de Linux définit la valeur nice (de -20 à 19), qui détermine la part de CPU qu'un programme cède aux autres lorsqu'il s'exécute. Sur un serveur AlmaLinux 9, deux tâches ont été liées à un seul cœur de CPU et mesurées en faisant varier la valeur nice : le partage n'a eu lieu que lorsqu'elles se disputaient le CPU, et la tâche en nice 19 n'a utilisé que 1,4 %….

  • Changer la taille d'un serveur Cloudways : augmenter la RAM et le CPU avec Vertical Scaling, et précautions pour réduire

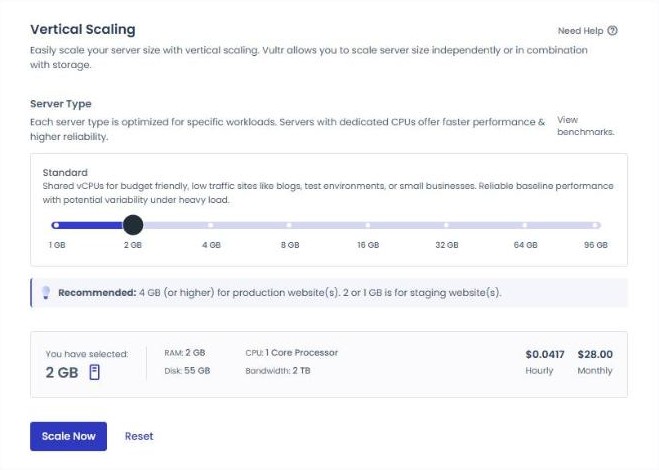
    Changer la taille d'un serveur Cloudways, c'est augmenter le CPU, la RAM et le disque depuis le menu Vertical Scaling de la console du serveur, en gardant le serveur et ses données. En comparant l'écran de choix de taille d'un serveur Vultr de 1 Go à Séoul avec l'aide officielle, j'ai constaté que la possibilité de réduire varie selon le fournisseur : voici les vérifications à faire avant d'augmenter et la façon de réduire par clonage. 1️⃣ Cloudways Vertical Scaling : le menu qui augmente les caractéristiques du serveur…

  • WordPress An error occurred : échec de la vérification de licence d'une extension et suppression de l'avis

    L'avis WordPress « An error occurred, please try again. » est un avis d'erreur qu'une extension premium affiche en haut de l'administration quand elle demande une vérification à son serveur de licences sans recevoir de réponse valide. Sur un serveur où cet avis apparaissait, j'ai retrouvé l'extension grâce au texte, puis reproduit le problème avec la même extension en modifiant la réponse du serveur de licences : l'avis qui restait encore une heure après le rétablissement du serveur a disparu une fois supprimée la valeur d'attente avant nouvelle tentative. Essential Blocks Pro…

  • Hide My WP : Add, l'extension de sécurité WordPress | masquer wp-admin & l'adresse de connexion, plus de 40 fonctions

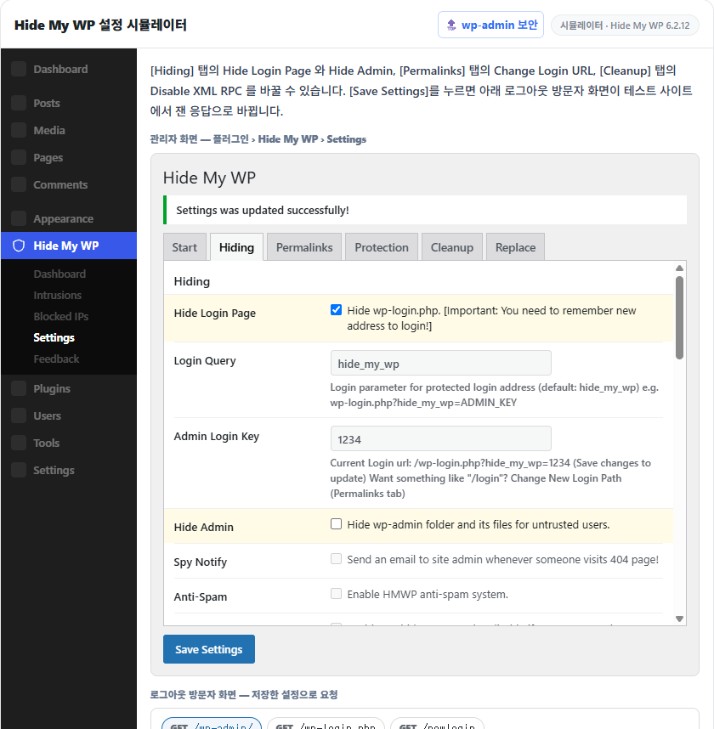
    Hide My WP fait partie des extensions de sécurité WordPress : avec les fonctions principales de Hide My WordPress et ses ajouts, il change ou masque l'adresse de connexion de WordPress, wp-admin et les chemins des thèmes et des extensions. Comme l'adresse de connexion wp-admin de WordPress est connue de tous, on peut la masquer avec une extension de sécurité qui renforce la protection. Parmi elles, Hide My WP est une extension payante qui, en plus de masquer l'adresse de…

  • Sécurité WP : sécuriser wp-admin | changer l'URL de connexion · limiter les connexions · XML-RPC

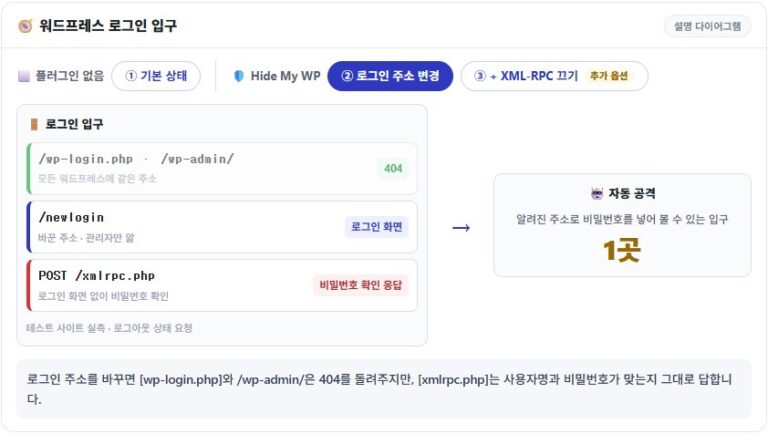
    La sécurité de wp-admin regroupe les réglages qui bloquent les attaques par force brute visant l'administration et l'écran de connexion de WordPress. En vérifiant les journaux d'accès d'un serveur Nginx + Apache qui fait tourner plusieurs sites WordPress, j'ai vu que des requêtes automatiques continuaient d'arriver sur xmlrpc.php même après le changement de l'adresse de connexion : j'ai donc ajouté une limitation de débit côté serveur. 1️⃣ Pourquoi wp-admin et wp-login.php sont attaqués Le fait que l'adresse d'administration de WordPress soit…

Fin du contenu

Fin du contenu