Non voglio vivere una vita fatta solo di voci.
  • Ruoli utente di WordPress: differenze tra Amministratore, Editore, Autore, Collaboratore e Sottoscrittore

    Ambiente di test Famiglia RHEL|WordPress 7.1.3|Tema Twenty Twenty-Five|Verificato il 2026-10-18 I ruoli utente di WordPress stabiliscono cosa può fare ogni utente, come scrivere e pubblicare articoli o installare plugin, in base al ruolo assegnato. Per decidere quanto affidare a redattori e gestori del sito, ho aggiunto utenti e cambiato i loro ruoli su WordPress 7.1.3, poi ho confrontato il risultato con l'elenco predefinito dei permessi del core e ho riassunto in una tabella le differenze tra i cinque ruoli. Nei valori predefiniti del core, l'amministratore ha 50 permessi,…
  • Tema Astra: installazione, funzioni gratuite e piani Astra Pro a confronto

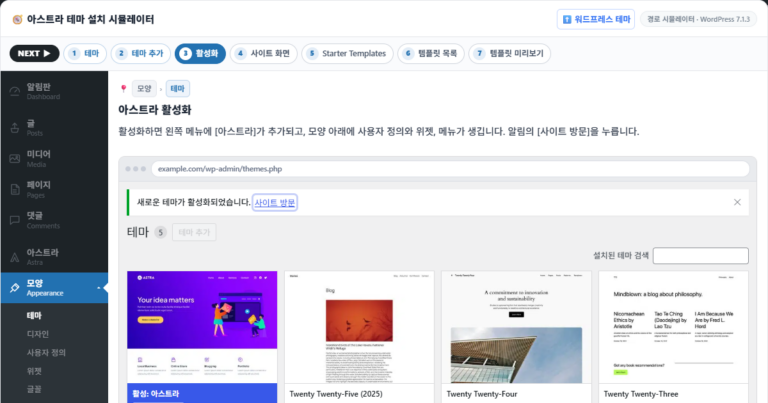
    Il tema Astra è un tema WordPress gratuito di Brainstorm Force che ti permette di cambiare colori, tipografia, header e footer in Personalizza senza codice. Ho installato Astra 4.14.1 su un sito WordPress 7.1.3, ho controllato le funzioni gratuite e gli starter template e li ho confrontati con la tabella prezzi ufficiale per riassumere quando ti serve Astra Pro. Dei 146 elementi della tabella di confronto ufficiale nella dashboard di Astra, solo 3, tra cui il builder di header e footer, hanno la spunta nella colonna gratuita….

  • Crawler IA: visite di GPTBot e ClaudeBot misurate e blocco con robots.txt e nginx

    Ambiente di test Famiglia RHEL|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|Verificato il 2026-10-18 Un crawler IA è un bot che le aziende di IA usano per raccogliere pagine web per l'addestramento dei modelli, la ricerca con IA e le risposte alle domande degli utenti. Per vedere quanto spesso questi bot visitano un server con Nginx + Apache, abbiamo confrontato gli UA di 14 giorni di log di accesso del server di origine con gli intervalli IP pubblicati da ogni azienda: le richieste dagli intervalli ufficiali…

  • nginx njs: installare il modulo, impostare js_set e applicare con reload per creare variabili JavaScript

    Ambiente di test Famiglia RHEL|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|njs 0.9.4|WP Rocket 3.23.5.1|Controllato il 17/10/2026 nginx njs è un modulo ufficiale di nginx che gestisce le richieste o crea valori di variabili con funzioni JavaScript dentro la configurazione di nginx. Su un server con Nginx + Apache, per allineare maiuscole e minuscole degli URL richiesti, cosa che la sola configurazione di nginx non può cambiare, il modulo njs è stato installato nella stessa versione del nginx installato, e una variabile creata con js_set…

  • Cache e gclid: query del clic sull'annuncio, chiave di cache della pagina e primo byte misurato

    Ambiente di test Famiglia RHEL|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|WP Rocket 3.23.5.1|Controllato il 17/10/2026 La gestione della cache con gclid consiste nell'ignorare la query gclid aggiunta alla fine dell'URL di un clic sull'annuncio e nel rispondere con il file di cache dell'URL senza query. Le misure del primo byte per query e per stato della cache su un server WordPress con Nginx + Apache hanno mostrato che gclid aggiungeva 0,014–0,015 secondi e che ritardi di diversi secondi si verificavano solo quando…

  • Comando nice di Linux: impostare la priorità, cambiarla con renice e misurare la quota di CPU in competizione

    Ambiente di test Famiglia RHEL|AlmaLinux 9.8|root · account utente normale|Controllato il 17/10/2026 Comandi per processi · pianificazione nice·renice·ionice Il comando nice di Linux imposta il valore nice di un programma (da -20 a 19), che decide quanta CPU cede agli altri processi mentre gira. Le misure su un server AlmaLinux 9, con due attività vincolate a un solo core e il valore nice cambiato a ogni prova, hanno mostrato che la CPU veniva divisa solo quando le attività se la contendevano, e l'attività con nice 19 usava solo l'1,4%….

  • Ridimensionare il server Cloudways: aumentare RAM e CPU con Vertical Scaling e cosa sapere prima di ridurle

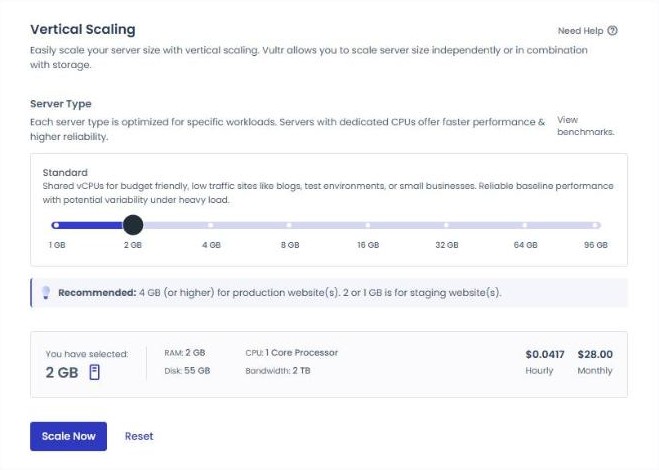
    Ridimensionare il server Cloudways significa usare il menu Vertical Scaling della schermata di gestione del server per aumentare CPU, RAM e disco mantenendo il server e i dati attuali. Confrontando la schermata di scelta della dimensione di un server Vultr da 1 GB a Seul con la guida ufficiale, è emerso che la possibilità di ridurre cambia da fornitore a fornitore, quindi ho raccolto cosa controllare prima di aumentare e come ridurre clonando il server. 1️⃣ Vertical Scaling di Cloudways: il menu che aumenta le specifiche del server…

  • WordPress “An error occurred, please try again”: perché la verifica della licenza del plugin non riesce e come rimuovere l'avviso

    L'avviso di WordPress “An error occurred, please try again.” è un avviso di errore che un plugin premium mostra in cima all'area di amministrazione quando chiede una verifica al proprio server delle licenze e non riceve una risposta valida. Su un server con questo avviso il plugin è stato individuato tramite il testo e, con lo stesso plugin, l'avviso è stato riprodotto modificando le risposte del server delle licenze; l'avviso che resta per 1 ora anche dopo il ripristino del server si è risolto eliminando il valore di attesa prima di riprovare. Essential Blocks Pro…

  • Hide My WP: plugin di sicurezza add-on per WordPress | Nascondi wp-admin & l'URL di login e oltre 40 funzioni

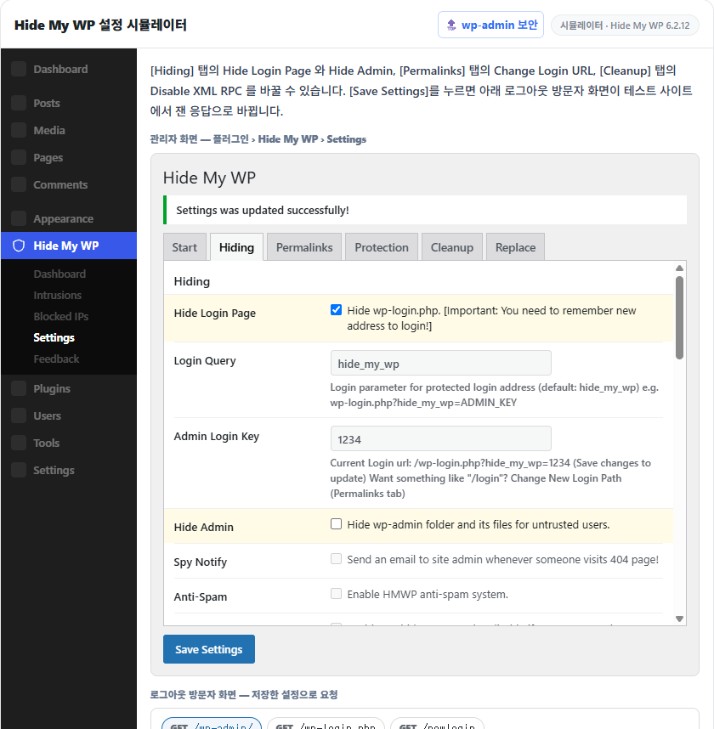
    Hide My WP (Hide My WordPress) cambia o nasconde l'URL di login di WordPress, wp-admin e i percorsi di temi e plugin e, con queste funzioni principali e aggiuntive, rientra tra i plugin di sicurezza per WordPress. Poiché WordPress lascia in vista wp-admin, il suo indirizzo di login, puoi nasconderlo con un plugin di sicurezza che rafforza la protezione. Tra questi, Hide My WP è un plugin a pagamento che, oltre a nascondere l'URL di login…

  • Sicurezza WP: sicurezza di wp-admin | cambiare l'URL di login, limitare i login, XML-RPC

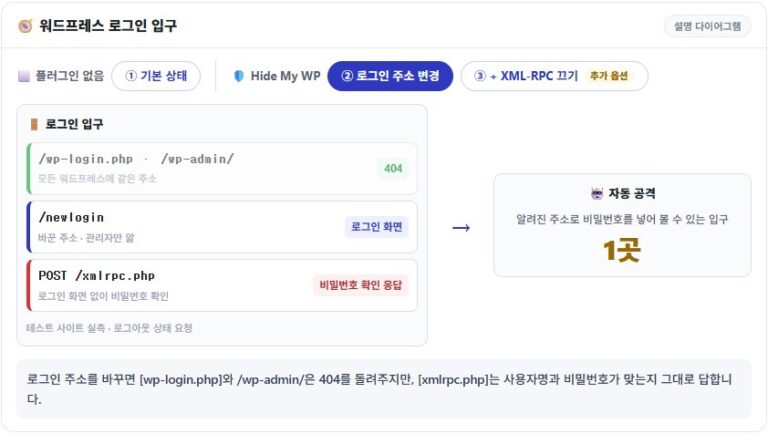
    La sicurezza di wp-admin è l'insieme delle impostazioni che bloccano gli attacchi brute force contro l'area di amministrazione e la schermata di login di WordPress. Controllando i log degli accessi di un server Nginx + Apache che gestisce diversi siti WordPress, ho visto che le richieste automatiche verso xmlrpc.php continuavano ad arrivare anche dopo aver cambiato l'URL di login, così ho aggiunto anche un limite di richieste a livello di server. 1️⃣ Perché wp-admin e wp-login.php vengono attaccati Il fatto che l'indirizzo di amministrazione di WordPress…

Fine dei contenuti

Fine dei contenuti