리눅스 퍼미션(4,2,1)과 소유권 | chmod, chown, umask 명령어 | 스티키 비트

리눅스 퍼미션(Permission)은 권한(&허가)을 의미합니다. 유닉스 계열 운영 체제들은 MS-DOS 계열의 운영 체제들은 멀티 테스킹 시스템이 아니며 멀티 유저 시스템 역시 아닙니다. 보통 컴퓨터는 하나의 키보드와 모니터를 가지고 한 명이 사용하지만 멀티 유저 시스템인 리눅스는 한 명 이상이 사용할 수 있다는 것을 의미합니다.
유닉스 계열의 멀티 유저 시스템은 운영 체제 설계 초기부터 깊게 내장된 기능으로써 컴퓨터가 개인용으로 사용 되기 전에는 중앙 집권적이며, 중앙에 연결된 작은 단말기들로 구성되어 있던 것이 초기의 컴퓨터의 일반적인 구성이었습니다.
리눅스 시스템은 파일에 대한 소유권과 권한을 부여하여, 각 사용자가 자신의 파일에 대한 제어를 할 수 있습니다.
Ⅰ. 리눅스 퍼미션(Permission)
기본적인 Permission은 읽고, 쓰고, 실행하는 3가지의 속성을 가지고 있습니다. 파일과 디렉토리에 적용되는 속성은 각각 다음 표와 같습니다.
|
퍼미션 속성 |
파일 |
디렉토리 |
|---|---|---|
|
읽기(read) |
· 파일 읽기(&열기)를 허용. |
실행 속성이 설정되어 있으면 디렉토리의 내용물을 나열할 수 있게 끔 허용. |
|
쓰기(write) |
· 이 속성은 파일 쓰기 또는 잘라내기를 허용하지만, 이름 변경이나 파일 삭제는 허용하지 않음. |
실행 속성이 설정되어 있으면 디렉토리 내의 파일들을 생성, 삭제, 이름 변경이 가능하도록 허용. |
|
실행(excute) |
· 파일이 프로그램으로 처리되고 파일이 실행(접근)되도록 허용. 스크립트 언어에서 작성된 프로그램 파일들을 읽기 기능으로 설정되어 있어야만 실행 가능. |
디렉토리에 들어올 수 있도록 허용. |
1. 권한(Permission)의 이해

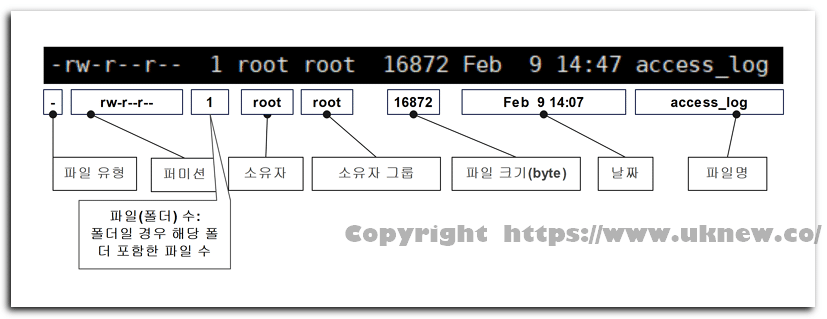
2. 퍼미션 파일 속성의 이해
3. chmod 명령어
파일 및 디렉토리 모드를 변경하기 의해 chmod 명령어를 사용합니다. 변경은 슈퍼 유저만 가능하며, 8진수의 숫자로 표현합니다.
chmod -[옵션] [권한 설정] [파일 or 디렉토리]3.1 chmod 명령어 사용 예시
# 모든 사용자의 접근 차단
chmod 000 www
# 소유자는 읽고 쓰기 가능, 그룹과 사용자는 읽고 실행할 수 있음.
chmod 644 www
# 모든 사용자가 읽고 쓰고 실행 가능.
chmod 777 www| 퍼미션의 소유권 | rw- | r– | r– |
|---|---|---|---|
| 파일 종류 | Owner 퍼미션(user 권한) | Group 퍼미션 | World 퍼미션 |
Ⅱ. 소유권(Ownership)과 그룹
소유자는 주로 서버 또는 웹사이트를 관리하는 소유권(root 사용자 및 유저)을 가진 사람을 의미합니다. 소유자 그룹은 어떤 파일 및 폴더에 특정 권한이 있는 사용자들끼리 공유하기 위해 사용되어진다고 이해할 수 있습니다.
1. rwx 속성의 소유권과 그룹
| 그룹 종류 | 의미 |
| 소유자(Owner) | 파일이나 디렉토리를 처음 만들거나 소유권을 가진 사람 |
| 그룹(Group) | 사용자가 속한 그룹 및 그 그룹에 포함된 사람들 |
| 다른 사람들(Other) | 소유자 및 그룹에 속해있지 않은 사람들 |
| 모든 사람들(All) | 소유자, 그룹, 다른 사람들을 모두 합친 것. |
2. chown 명령어
chown 명령어는 파일의 소유자와 그룹 변경을 하는 명령어입니다. Change와 Owner의 앞 글자를 따 와서 조합한 명령어입니다.
chwwn -[옵션] [소유자.소유그룹] [파일 or 디렉토리]www 폴더 파일의 소유자는 testuser이며, 소유자 그룹은 nobody로써 nobody 그룹 안에 있는 사용자는 권한을 사용할 수 있음을 의미합니다.
# www 폴더의 소유권 testuser, 그룹 변경
chown testuser.nobody www
# www 폴더의 소유권 testuser, 그룹을 재궈적으로 변경(하위 폴더 및 파일)
chown -R testuser.nobody www
Ⅲ. umask 명령어
umask 명령어는 파일이 생성될 때 주어진 기본 퍼미션을 제어합니다. 파일 모드 속성에서 제거할 비트 마스크를 표현하기 위해 8진법을 사용하게 됩니다.
# 파일 생성 시 기본 허가권(Permission)은 644입니다.
# umask 기본 명령어로 현재의 umask 값을 확인할 수 있습니다.
~]# umask
0022Ⅳ. 리눅스 파일 특수 권한(스티키 비트 Sticky-Bit)
리눅스의 권한은 읽고(4), 쓰고(2), 실행(1)하는 3가지 권한 외에 추가로 또 하나의 권한이 있습니다. 특수 권한은 추가로 3가지 권한이 있습니다.
스티키 비트(Sticky-Bit)는 파일 읽기와 쓰기는 가능하지만 파일 삭제 및 이름 변경은 소유자만 할 수 있는 권한입니다. 스티키 비트가 있는 파일은 실행 권한 위치에 대문자 T가 표시됩니다.
~]# ll
drwxrwxrwt  26 root root   4096 Feb  4 08:39 2020-2021
-rwxrwxrwT     1 root root     83 Feb  3 10:27 sort.txt
1. SetID: SetUID & SetGID
SetUID는 실행 파일에 줄 수 있는 권한이며, 어느 사용자가 실행하더라도 소유자와 그룹 권한으로 실행할 수 있습니다.
-rwsr--r-- 1 root root 1315 Jan 26 13:38 /etc/passwdSetID 권한을 사용해야 하는 경우는 일반 사용자에게 해당 파일의 실행 권한을 부여해야 하는 경우입니다.
2. Sticky-Bit 권한 주기
# SetID 권한 추가
chmod +s 파일명
# 스티키 비트 권한 추가 / t 옵션은 파일 및 디렉토리에 권한을 부여
chmod +t 파일명
# 스티키 비트 권한 삭제
chmod -t 파일명
Ⅴ. 리눅스 퍼미션과 그룹의 관계 예시
drwxr-xr-x 2 testuser nobody 6 Jun  6 18:08 a
drwxr-xr-x 2 testuser nobody 6 Jun  6 18:08 aa
testuser 사용자는 testuser로 서버에 접속하여 읽고,쓰고,실행의 권한을 가지고 있고, nobody에 속한 그룹의 계정은 읽고 실행이 가능합니다. 그 외에 모든 사용자가 읽고 실행이 가능합니다.
만약 Apache Web 서버의 .conf 파일이 설정이
User nobody
Group nobody위와 같은 설정이라면,
Apache는 해당 폴더에 대해 nobody 소유권을 가지고 읽고 실행할 권한을 가지게 됩니다.testuser nobody가 아닌 nobody nobody 소유권을 가지고 있다고 하면,
그룹의 권한 뿐 아니라 유저의 소유권을 가지고 읽고,쓰고,실행할 권한을 가지게 되는 것입니다.
구분
설명
소유자(nobody)
읽기, 쓰기, 실행 (7) 가능
그룹(nobody)
읽기, 쓰기, 실행 (7) 가능
기타 사용자(other)
읽기, 실행 (5)만 가능 (쓰기 불가)
여기서 기타사용자는 웹 접속만 가능한 사용자가 포함됩니다.
단순하게 생각하면 testuser이라는 기타 사용자(other)가 SSH에 접속해 있다면, other 권한으로 읽고 실행이 가능합니다. 또한 root가 소유자라면 기타 사용자에 속하지 않아, 기타 사용자의 권한을 사용하지 못합니다.
퍼미션이 711 인 경우
711 (rwx–x–x)에서 소유자는 읽기, 쓰기, 실행 모두 가능하지만 그룹과 기타 사용자는 실행(x)만 가능 (읽기 불가)인 상태로 적용된 이유는 다음과 같습니다. 경로를 알고 있으면 그 안 파일 실행이나 접근은 가능한 상태로 보안 목적으로 디렉토리 및 파일 내용을 숨기고 싶지만
접근은 허용해야 할 때 사용합니다.
Ⅵ. 참조
ℹ️ 제휴 안내
본 사이트의 콘텐츠에는 제휴 링크가 포함되어 있습니다. 방문자가 이 링크를 통해 상품 또는 서비스를 구매하면 본 사이트는 판매처로부터 수수료를 지급받습니다. 이 과정에서 구매자가 지불하는 금액(이벤트 할인 시 금액이 내려갑니다↓)은 오르지 않습니다. 게시된 가격·할인·재고 정보는 작성 시점 기준이며 실제와 다를 수 있으므로, 구매 전 판매처에서 최종 확인하시기 바랍니다. 상품 선정과 평가는 자체 기준에 따라 작성되며, 수수료 지급 여부가 소개 순서나 평가 내용에 영향을 주지 않습니다.