
Perintah nslookup: cara pakai dan opsi, cek record dan memilih server DNS
Perintah nslookup adalah alat kueri yang menanyakan nama domain ke server DNS lalu mengembalikan alamat IP dan record DNS seperti MX, NS, dan TXT. Saat kami mengecek record example.com per jenis di server AlmaLinux 9 dan mengganti server DNS yang ditanya, domain yang sama memberi hasil berbeda tergantung server yang ditanya: baris Non-authoritative answer di awal jawaban hilang, atau hasil kueri ANY berubah.
Output di bawah ini diperoleh dengan akun root di server AlmaLinux 9.8. Alamat server DNS yang diatur di server diganti dengan nilai contoh 192.0.2.53, dan nomor versi paket juga diganti dengan nilai contoh.
1️⃣ Cara memakai perintah nslookup
Bentuk dasarnya adalah [nslookup -opsi nama server-DNS], dan opsi maupun server DNS boleh dihilangkan. Jika hanya menulis nama, nslookup menanyakan alamat nama itu ke server DNS yang diatur di server.
nslookup example.comServer: 192.0.2.53
Address: 192.0.2.53#53
Non-authoritative answer:
Name: example.com
Address: 172.66.147.243
Name: example.com
Address: 104.20.23.154
Name: example.com
Address: 2606:4700:10::6814:179a
Name: example.com
Address: 2606:4700:10::ac42:93f3Dua baris Server dan Address di bagian atas menunjukkan server DNS yang menerima kueri, dan #53 di akhir adalah nomor port DNS. Jika jenis record tidak ditentukan, nslookup mengecek record A (IPv4) lalu record AAAA (IPv6), sehingga dua alamat IPv4 diikuti dua alamat IPv6.
Non-authoritative answer berarti yang menjawab adalah server DNS yang menyimpan nilai itu di cache, bukan server yang langsung mengelola record example.com. Karena itu, sesaat setelah record diubah, nilainya bisa berbeda dari nilai sebenarnya.
2️⃣ Opsi nslookup
Opsi ditulis dengan tanda hubung di depan namanya.
-type adalah opsi yang sama dengan -query atau bentuk singkat -q. Bertanya ke 8.8.8.8 dengan -q=mx menghasilkan satu baris server email yang sama seperti -type=mx.
nslookup -q=mx google.com 8.8.8.8Server: 8.8.8.8
Address: 8.8.8.8#53
Non-authoritative answer:
google.com mail exchanger = 10 smtp.google.com.
Authoritative answers can be found from:-timeout dan -retry menentukan berapa lama menunggu server DNS yang tidak menjawab. 192.0.2.1 adalah alamat yang dicadangkan untuk dokumentasi, jadi tidak ada server yang menjawab di sana.
nslookup -timeout=2 -retry=1 example.com 192.0.2.1;; connection timed out; no servers could be reachedDengan -timeout=2 -retry=1, nslookup menampilkan baris [connection timed out] setelah 2 detik lalu selesai. Dengan -retry=2 butuh 4 detik, dan tanpa opsi butuh 15 detik. Agar skrip tidak lama tertahan oleh server yang tidak menjawab, turunkan kedua nilai itu.
Dengan -debug, bagian pertanyaan dan jawaban dari paket respons ditampilkan apa adanya.
nslookup -debug example.com 8.8.8.8Server: 8.8.8.8
Address: 8.8.8.8#53
------------
QUESTIONS:
example.com, type = A, class = IN
ANSWERS:
-> example.com
internet address = 104.20.23.154
ttl = 300
-> example.com
internet address = 172.66.147.243
ttl = 300
AUTHORITY RECORDS:
ADDITIONAL RECORDS:
------------
Non-authoritative answer:
Name: example.com
Address: 104.20.23.154
Name: example.com
Address: 172.66.147.243
------------
QUESTIONS:
example.com, type = AAAA, class = IN
ANSWERS:
-> example.com
has AAAA address 2606:4700:10::6814:179a
ttl = 300
-> example.com
has AAAA address 2606:4700:10::ac42:93f3
ttl = 300
AUTHORITY RECORDS:
ADDITIONAL RECORDS:
------------
Name: example.com
Address: 2606:4700:10::6814:179a
Name: example.com
Address: 2606:4700:10::ac42:93f3Setiap record mendapat ttl = 300 yang tidak muncul di output biasa. Artinya server DNS yang menerima jawaban ini boleh menyimpan record itu di cache sampai 300 detik.
-norecurse meminta server DNS menjawab hanya dengan nilai yang sudah dimilikinya, tanpa mencari lewat server lain. Bertanya ke 8.8.8.8 yang sama tanpa opsi menghasilkan empat alamat, tetapi dengan -norecurse kueri berakhir dengan [SERVFAIL].
nslookup -norecurse example.com 8.8.8.8Server: 8.8.8.8
Address: 8.8.8.8#53
** server can't find example.com: SERVFAIL| Opsi | Salin | Penjelasan |
|---|---|---|
| -type= | Menentukan jenis record yang dicek; jika dihilangkan, A lalu AAAA | |
| -q= | Opsi yang sama dengan -type, menentukan jenis record yang dicek | |
| -timeout= | Waktu tunggu jawaban kueri pertama (detik) | |
| -retry= | Berapa kali kueri dikirim jika tidak ada jawaban | |
| -debug | Menampilkan pertanyaan dan jawaban paket respons, sampai TTL | |
| -norecurse | Hanya meminta nilai yang dimiliki server itu, tanpa lewat server lain |
| Opsi | Salin | Penjelasan |
|---|---|---|
| -query= | Opsi yang sama dengan -type, menentukan jenis record yang dicek | |
| -port= | Menentukan port yang ditanya, bawaan 53 | |
| -version | Menampilkan versi lalu keluar |
3️⃣ Cek record dengan nslookup (MX, NS, TXT, SOA)
Jika jenis record ditulis setelah -type=, hanya record itu yang dicek. Nilainya boleh ditulis dengan huruf besar maupun kecil.
| Nilai -type= | Informasi yang dimuat |
|---|---|
| A · AAAA | Alamat IPv4, alamat IPv6 |
| MX | Server penerima email dan prioritasnya |
| NS | Name server yang mengelola record domain |
| TXT | Nilai teks seperti SPF |
| SOA | Name server utama zona, email admin, nomor seri, interval pembaruan |
| CNAME | Alias yang mengarah ke nama lain |
| PTR | Nama host yang terhubung ke alamat IP (balik) |
| ANY | Meminta semua record nama itu sekaligus |
Server email dicek dengan record MX.
nslookup -type=mx google.comServer: 192.0.2.53
Address: 192.0.2.53#53
Non-authoritative answer:
google.com mail exchanger = 10 smtp.google.com.
Authoritative answers can be found from:Angka 10 setelah mail exchanger adalah prioritas. Jika ada beberapa server email, pihak pengirim mencoba mengirim mulai dari server dengan angka terkecil. Kueri yang sama ke example.com menghasilkan [mail exchanger = 0 .], dan MX yang hanya berisi satu titik berarti domain ini tidak menerima email.
[Authoritative answers can be found from:] di akhir kueri MX adalah baris judul yang menampilkan di bawahnya informasi name server otoritatif yang ikut dalam jawaban. Pada kueri MX, NS, dan TXT di artikel ini, jawaban tidak memuat informasi itu, sehingga bagian di bawah baris judul kosong.
Record NS berisi name server yang langsung mengelola record domain.
nslookup -type=ns example.comServer: 192.0.2.53
Address: 192.0.2.53#53
Non-authoritative answer:
example.com nameserver = hera.ns.cloudflare.com.
example.com nameserver = elliott.ns.cloudflare.com.
Authoritative answers can be found from:example.com memiliki dua name server. Kedua server ini adalah name server otoritatif untuk example.com.
Record TXT bisa diisi nilai teks tanpa format tertentu.
nslookup -type=txt example.comServer: 192.0.2.53
Address: 192.0.2.53#53
Non-authoritative answer:
example.com text = "_k2n1y4vw3qtb4skdx9e7dxt97qrmmq9"
example.com text = "v=spf1 -all"
Authoritative answers can be found from:v=spf1 -all adalah nilai SPF yang menyatakan tidak ada server yang boleh mengirim email atas nama domain ini. Jika satu domain punya beberapa record TXT, semuanya muncul seperti ini, satu per baris.
Record SOA berisi informasi dasar zona.
nslookup -type=soa example.comServer: 192.0.2.53
Address: 192.0.2.53#53
Non-authoritative answer:
example.com
origin = elliott.ns.cloudflare.com
mail addr = dns.cloudflare.com
serial = 2418004112
refresh = 10000
retry = 2400
expire = 604800
minimum = 1800
Authoritative answers can be found from:origin adalah name server utama, dan mail addr adalah alamat email administrator dengan @ ditulis sebagai titik. serial adalah nomor seri yang naik setiap kali record diubah, sedangkan refresh, retry, dan expire adalah nilai waktu (detik) yang dipakai name server sekunder untuk menyamakan record dengan server utama. minimum adalah lama jawaban untuk record yang tidak ada disimpan di cache.
Alias dicek dengan record CNAME. Kueri www.github.com menghasilkan satu baris yang menyebutkan bahwa itu alias dari github.com.
nslookup -type=cname www.github.comServer: 192.0.2.53
Address: 192.0.2.53#53
www.github.com canonical name = github.com.-type=any meminta semua record nama itu sekaligus. Bertanya ke server DNS yang diatur di server menghasilkan record A, AAAA, MX, dan NS sekaligus.
nslookup -type=any example.comServer: 192.0.2.53
Address: 192.0.2.53#53
Non-authoritative answer:
Name: example.com
Address: 172.66.147.243
Name: example.com
Address: 104.20.23.154
Name: example.com
Address: 2606:4700:10::6814:179a
Name: example.com
Address: 2606:4700:10::ac42:93f3
example.com mail exchanger = 0 .
example.com nameserver = hera.ns.cloudflare.com.
example.com nameserver = elliott.ns.cloudflare.com.
Authoritative answers can be found from:Mengirim kueri yang sama ke 8.8.8.8 hanya mengembalikan satu baris [hinfo = “RFC8482”] dan satu baris tanda tangan.
nslookup -type=any example.com 8.8.8.8Server: 8.8.8.8
Address: 8.8.8.8#53
Non-authoritative answer:
example.com hinfo = "RFC8482" ""
example.com rdata_46 = HINFO 13 2 3600 20261029212708 20261027192708 34505 example.com. 2YBHcD7GmqHiW6E7e8Lx3z/gPoCsLbYw/Uegjy801hQ+4fYp5U7wKqc2 NXOONd8WS0xjgzfW5Dn0akDqdjltOw==
Authoritative answers can be found from:RFC 8482 adalah dokumen yang membolehkan kueri ANY dijawab dengan jawaban singkat, bukan semua record. Karena itu, record yang diperlukan dicek dengan menentukan jenisnya satu per satu.
4️⃣ Menentukan server DNS di nslookup
Jika server DNS ditulis setelah nama, nslookup bertanya ke server itu, bukan ke server DNS yang diatur di server.
nslookup example.com 8.8.8.8Server: 8.8.8.8
Address: 8.8.8.8#53
Non-authoritative answer:
Name: example.com
Address: 104.20.23.154
Name: example.com
Address: 172.66.147.243
Name: example.com
Address: 2606:4700:10::6814:179a
Name: example.com
Address: 2606:4700:10::ac42:93f3Baris Server berubah menjadi 8.8.8.8, dan keempat alamat sama dengan jawaban server DNS yang diatur di server. Bentuk ini dipakai setelah mengganti name server untuk mengecek apakah nilai baru sudah menyebar ke tiap server DNS publik.
Jika salah satu name server dari kueri NS dijadikan server DNS, Anda bertanya langsung ke server otoritatif.
nslookup example.com elliott.ns.cloudflare.comServer: elliott.ns.cloudflare.com
Address: 2606:4700:58::a29f:2ce4#53
Name: example.com
Address: 104.20.23.154
Name: example.com
Address: 172.66.147.243
Name: example.com
Address: 2606:4700:10::6814:179a
Name: example.com
Address: 2606:4700:10::ac42:93f3Kali ini baris Non-authoritative answer hilang. Nilainya langsung dijawab oleh server yang mengelola record, jadi ini nilai terkini yang tidak lewat cache. Pada Address tepat di bawah baris Server muncul alamat IPv6 name server ini.
Mengecek nama yang tidak ada akan menampilkan [NXDOMAIN]. .invalid adalah domain tingkat atas yang dicadangkan agar tidak pernah benar-benar dipakai, sehingga jawabannya adalah nama itu tidak ada.
nslookup example.invalidServer: 192.0.2.53
Address: 192.0.2.53#53
** server can't find example.invalid: NXDOMAINSebaliknya, no-such-host.example.com berakhir dengan [No answer], bukan NXDOMAIN. Artinya record yang ditanya tidak ada di jawaban, hasil yang berbeda dari NXDOMAIN, yang berarti namanya sendiri tidak ada.
nslookup no-such-host.example.comServer: 192.0.2.53
Address: 192.0.2.53#53
Non-authoritative answer:
*** Can't find no-such-host.example.com: No answer5️⃣ Pencarian balik dengan nslookup
Jika alamat IP ditulis sebagai ganti nama, nslookup mengecek record PTR dan mencari nama host yang terhubung ke alamat itu.
nslookup 8.8.8.88.8.8.8.in-addr.arpa name = dns.google.
Authoritative answers can be found from:8.8.8.8.in-addr.arpa adalah nama yang dibuat dengan menulis alamat IPv4 secara terbalik lalu menambahkan in-addr.arpa. Nilai record PTR nama ini, dns.google., adalah nama host 8.8.8.8.
Pada pencarian balik, dua baris Server di bagian atas tidak muncul. Saat alamat yang sama dicek dengan nslookup 9.18 di server Debian 12, bentuknya juga sama.
6️⃣ Mode interaktif nslookup
Menjalankan nslookup tanpa argumen akan masuk ke mode interaktif dengan prompt >. Saat mengecek beberapa nama dan jenis record berturut-turut, perintah tidak perlu ditulis ulang dari awal.
nslookup> server 8.8.8.8
Default server: 8.8.8.8
Address: 8.8.8.8#53
> set type=mx
> google.com
Server:		8.8.8.8
Address:	8.8.8.8#53

Non-authoritative answer:
google.com	mail exchanger = 10 smtp.google.com.

Authoritative answers can be found from:
> set type=txt
> example.com
Server: 8.8.8.8
Address: 8.8.8.8#53
Non-authoritative answer:
example.com text = "_k2n1y4vw3qtb4skdx9e7dxt97qrmmq9"
example.com text = "v=spf1 -all"
Authoritative answers can be found from:
> exitGanti server DNS yang ditanya dengan server dan tentukan jenis record dengan set type=, maka setelah itu cukup menulis nama untuk mengecek dengan pengaturan itu. Ketik exit untuk kembali ke shell.
set all menampilkan semua nilai pengaturan saat ini.
nslookup> set type=txt
> set all
Default server: 192.0.2.53
Address: 192.0.2.53#53
Set options:
novc nodebug nod2
search recurse
timeout = 0 retry = 3 port = 53 ndots = 1
querytype = txt class = IN
srchlist = example.internal
> exitquerytype sudah berubah menjadi txt yang ditentukan sebelumnya. retry = 3 dan port = 53 adalah nilai bawaan yang tidak diubah.
7️⃣ Memasang nslookup di Linux dan membandingkannya dengan dig dan host
Jika menjalankan nslookup di Linux memunculkan [command not found], pasang paket alat BIND. Di server AlmaLinux, nslookup berasal dari paket bind-utils.
rpm -qf /usr/bin/nslookupbind-utils-9.16.20-30.el9_8.2.x86_64Di server Debian 12, paketnya adalah bind9-dnsutils. Nama lama dnsutils masih ada sebagai paket transisi yang memasang bind9-dnsutils.
dpkg -S /usr/bin/nslookupbind9-dnsutils: /usr/bin/nslookupDi keluarga RHEL, pasang paket bind-utils dengan perintah di bawah.
dnf install bind-utilsDi keluarga Debian, pasang paket bind9-dnsutils.
apt install bind9-dnsutilsPaket yang sama juga berisi dig dan host. Ketiga perintah ini sama-sama mengecek DNS, tetapi bentuk outputnya berbeda.
| Perintah | Output | Kapan dipakai |
|---|---|---|
| nslookup | Baris Server + jawaban, mode interaktif | Mengecek beberapa nama dan record berturut-turut |
| dig | Semua bagian paket respons; dengan +short hanya nilainya | Mengambil nilainya saja di skrip |
| host | Satu kalimat per record | Mengecek A, AAAA, dan MX sekaligus |
host example.comexample.com has address 172.66.147.243
example.com has address 104.20.23.154
example.com has IPv6 address 2606:4700:10::6814:179a
example.com has IPv6 address 2606:4700:10::ac42:93f3
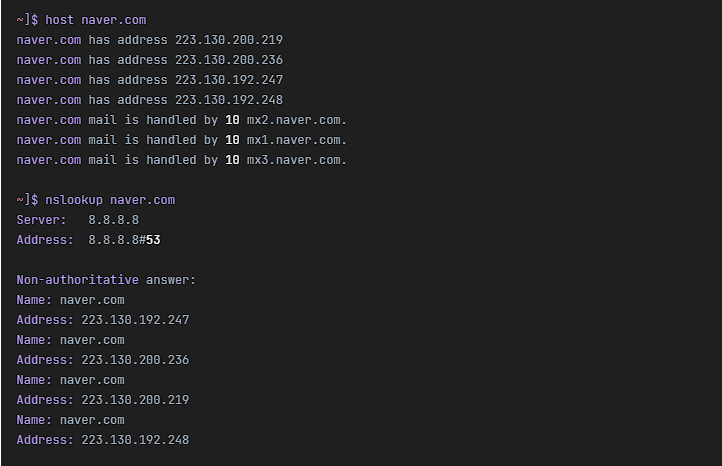
example.com mail is handled by 0 .Tanpa opsi pun, host mengecek record A, AAAA, dan MX sekaligus dan menampilkan masing-masing sebagai kalimat satu baris. Jika dig diberi +short, hanya alamat IP yang tersisa.
dig +short example.com104.20.23.154
172.66.147.243Untuk mengambil nilainya saja di skrip, dig +short lebih mudah diolah, sedangkan untuk mengecek beberapa nama berturut-turut, mode interaktif nslookup lebih praktis.
🔲 Simulator perintah nslookup
Di simulator di bawah, Anda bisa mengetik nslookup sendiri sambil mengganti jenis record dan server DNS.
🔢 FAQ & Konten yang Direkomendasikan

 Cek DNS
Perintah host Linux | perintah kueri DNS
Artikel tentang cara mencari alamat IP dari nama host dengan perintah host, dan sebaliknya nama host dari alamat IP.

 Cek lewat web
Situs Pengecekan Record DNS dan Pengukuran Kinerja Nameserver
Artikel tentang cara mengecek nilai record DNS dari berbagai wilayah dengan whatsmydns dan membandingkan kecepatan respons server DNS dengan DNSPerf.
ℹ️ Pemberitahuan Afiliasi
Konten di situs ini berisi tautan afiliasi. Jika pengunjung membeli produk atau layanan melalui tautan tersebut, situs ini menerima komisi dari penjual. Harga yang dibayar pembeli(turun saat ada diskon promo ↓), tidak naik karena hal ini. Harga, diskon, dan informasi stok yang ditampilkan berlaku pada saat penulisan dan bisa berbeda dengan kondisi sebenarnya, jadi pastikan kembali di situs penjual sebelum membeli. Pemilihan dan penilaian produk dibuat berdasarkan standar kami sendiri, dan ada tidaknya komisi tidak memengaruhi urutan maupun isi penilaian.