마르지 않는 지혜의 샘처럼, 근본에서 답을 찾고자 합니다. 로그를 먼저 열어 봅니다. 숫자로 확인한 것이 콘텐츠로 치환되는 것을 목표로 합니다.
  • 디지털오션: 가입부터 Droplet 생성 및 삭제

    디지털오션(DigitalOcean)은 Droplet이라는 이름의 가상 서버(VPS)를 쓴 시간만큼 요금을 매겨 빌려 주는 클라우드 서비스입니다. 처음 VPS를 만드는 사람 기준으로 가입과 결제 수단 등록을 마치고, Ubuntu 24.04 LTS와 월 6달러 요금제로 Droplet을 만들어 접속 주소를 받는 데까지 2026년 11월 5일 제어판 화면 그대로 따라갔습니다. Droplet 만들기 첫 화면에는 월 32달러 요금제가 기본으로 골라져 있어, 요금제를…

  • meta charset utf-8: 애드센스 크롤러가 한글 이미지 주소를 깨뜨린 404와 php-fpm 꽉 참 문제

    HTML 앞부분에서 meta charset utf-8 선언을 찾지 못하고 응답 머리에도 charset이 없으면, 읽는 쪽은 문서의 문자 인코딩을 짐작하거나 기본값으로 읽게 됩니다. Nginx와 Apache 구성의 워드프레스 서버에서 애드센스 크롤러가 깨진 한글 이미지 주소로 요청을 몰아 보내 404 처리에 PHP 워커가 모두 찬 일을 로그로 추적한 결과, 캐시본 응답 머리에 charset을 붙이고 없는 정적 파일은…

  • 리눅스 커널 취약점 CVE-2026-98432: 임시 차단과 커널 패치 적용

    CVE-2026-98432는 IPv4 TCP 연결을 받는 커널 코드에서 해제된 메모리를 다시 읽는 리눅스 커널 취약점으로, 리눅스 커널 CVE 팀이 Critical 등급으로 평가했습니다. 원격에서 인증 없이 공격할 수 있는 결함이라 Nginx와 Apache 구성의 AlmaLinux 9.8 라이트세일 서버에서 고친 커널 패키지로 업데이트하고 재부팅한 뒤, 실행 중인 커널 버전으로 패치를 확인하게 되었습니다. TCP 연결 요청(SYN)에 IPv4 옵션이…

  • 클라우드웨이즈 PHP 버전 변경 방법: (PHP 8.3 or 8.4 업데이트)

    2026년 9월부터 Flexible 서버에서는 클라우드웨이즈 PHP 버전 변경을 애플리케이션마다 따로 진행할 수 있습니다. 테스트 서버의 워드프레스 애플리케이션 하나를 PHP 8.2에서 8.3으로 바꾸고 다시 8.2로 되돌려, 화면 순서와 걸린 시간을 확인했습니다. 2026년 10월 21일 공개된 PHP 원격 코드 실행 취약점(PHP2Shell)에 대해 클라우드웨이즈는 PHP 5.6·7.4·8.0~8.4 버전마다 패치를 적용했습니다. 상태 페이지에서는 고객이 할 조치가 없다고 밝혔습니다….

  • Breeze 플러그인: 클라우드웨이즈 캐시 설정 11개 탭과 원클릭 최적화

    Breeze 플러그인은 클라우드웨이즈가 개발한 워드프레스 캐시 플러그인으로, 클라우드웨이즈에서 워드프레스 애플리케이션을 만들면 기본으로 설치됩니다. 클라우드웨이즈 애플리케이션에서 Breeze 2.6.1을 활성화해 설정 화면의 11개 탭을 하나씩 열고, 저장되어 있던 설정값과 캐시를 비우는 메뉴를 확인했습니다. WordPress.org 플러그인 디렉터리에서 Breeze의 활성 설치는 30만 개 이상이며(2026년 10월 24일 확인), 최신 버전은 2026년 10월 20일에 나온 2.6.3입니다. 확인한 애플리케이션에는 2.6.1이…

  • 클라우드웨이즈 캐시: Varnish·Redis·Object Cache Pro와 Breeze 설정, 캐시 비우기

    클라우드웨이즈 캐시 구성에서는 서버의 Varnish가 완성된 페이지를, Redis가 데이터베이스 조회 결과를 저장하며, Cloudways 최적화 워드프레스에는 Breeze와 Object Cache Pro 플러그인이 설치된 상태로 제공됩니다. Lightning 스택 테스트 애플리케이션의 응답 헤더를 확인한 결과 첫 화면은 9시간 넘게 같은 Varnish 사본이 제공되고 있었으며, 글을 고친 내용은 Breeze나 WP Rocket이 캐시를 비워야 반영됩니다. 클라우드웨이즈 서버에는 웹 서버…

  • 워드프레스 테마 편집기: 블록 테마 전체 사이트 편집과 사용자 정의 차이

    워드프레스 테마 편집기는 블록 테마에서 헤더와 바닥글, 템플릿, 사이트 전체 스타일을 블록으로 편집하는 관리자 화면이며, 모양 메뉴에서 엽니다. 워드프레스 7.1.3과 Twenty Twenty-Five 테마에서 템플릿 8개와 템플릿 부분 7개를 직접 열어 확인해, 사용자 정의하기와 다른 점을 정리했습니다. [모양] 메뉴에서 테마 편집기를 여는 항목 이름은 사용하는 테마에 따라 다릅니다. 블록 테마에서는 [테마 편집기]로 표시됩니다. GeneratePress나…

  • Node.js 취약점: Node2Shell 패치와 Node.js 버전 확인 (워드프레스)

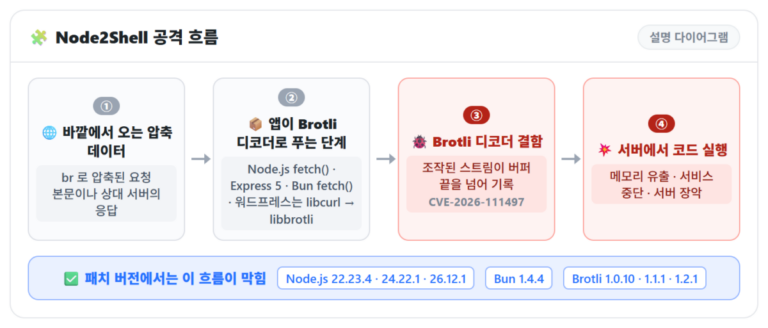
    Node2Shell은 2026년 10월 21일 패치가 공개된 Node.js 취약점 CVE-2026-111497의 별칭으로, 공식 제목은 구글 Brotli 디코더의 경계 밖 쓰기 결함입니다. 조작된 Brotli 압축 데이터를 푸는 순간 원격 코드 실행으로 이어질 수 있어, 서버의 Node.js·Bun·libbrotli 버전을 확인해 패치 버전으로 올리는 일이 먼저입니다. 워드프레스 7.1.3이 올라간 Nginx + Apache 구성 서버에서 Brotli 디코더를 쓰는 패키지와, 워드프레스…

  • PHP 취약점: PHP2Shell 패치와 PHP 버전 확인 (워드프레스)

    PHP2Shell은 2026년 10월 21일 패치가 공개된 PHP 취약점 두 건(CVE-2026-109618·CVE-2026-109619)의 이름입니다. 로그인하지 않은 요청으로도 서버에서 코드가 실행되는 원격 코드 실행 결함이라, 사이트가 쓰는 PHP 버전을 확인해 패치 버전으로 올리는 일이 먼저입니다. 워드프레스 7.1.3이 올라간 Nginx + Apache 구성 서버에서 사이트 건강으로 PHP 버전을 확인하고 php 패키지만 패치 버전으로 올린 뒤 다시 확인한 과정입니다….

  • GeneratePress: 무료 테마 설치와 기본 설정(Customizer)·Premium 차이

    GeneratePress는 레이아웃과 색상, 글꼴을 사용자 정의하기 화면에서 코드 없이 바꿀 수 있는 무료 워드프레스 테마로, Tom Usborne이 만들었습니다. 블록 테마를 사용하는 WordPress 7.1.3 사이트에 3.6.1 버전을 설치해 활성화 없이 실시간 미리보기로 무료 설정을 확인하고, GP Premium 요금표와 대조했습니다. 테마 설정 화면은 활성화하기 전에도 실시간 미리보기로 열 수 있습니다. 모양 › 테마 › [테마…

End of content

End of content