Ich will kein Leben führen, das nur aus Stimmen besteht.
  • WordPress-Benutzerrollen: Unterschiede zwischen Administrator, Redakteur, Autor, Mitarbeiter und Abonnent

    Testumgebung RHEL-Familie|WordPress 7.1.3|Theme Twenty Twenty-Five|Geprüft am 2026-10-18 WordPress-Benutzerrollen legen fest, was jeder Benutzer je nach zugewiesener Rolle tun darf – etwa Beiträge schreiben und veröffentlichen oder Plugins installieren. Um zu entscheiden, was ich Autoren und Betreuern der Website überlasse, habe ich in WordPress 7.1.3 Benutzer hinzugefügt und ihre Rollen geändert, das Ergebnis mit der Liste der Standardberechtigungen des Cores abgeglichen und die Unterschiede der fünf Rollen in einer Tabelle zusammengefasst. In den Core-Standardwerten hat der Administrator 50 Berechtigungen,…
  • Astra-Theme: Installation, kostenlose Funktionen und Astra-Pro-Tarife im Vergleich

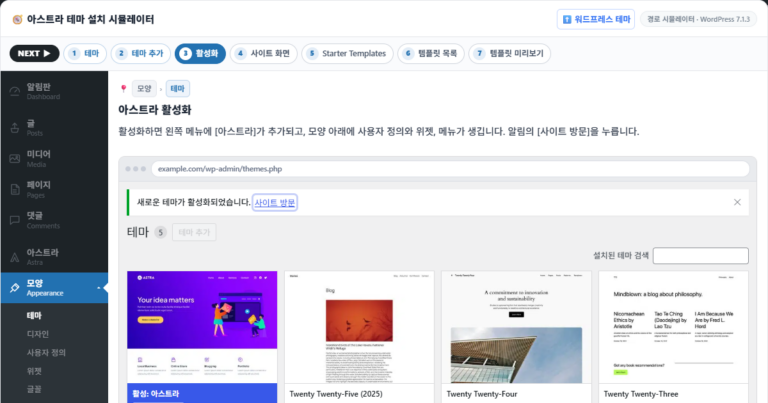
    Das Astra-Theme ist ein kostenloses WordPress-Theme von Brainstorm Force, mit dem du Farben, Typografie, Header und Footer im Customizer ohne Code änderst. Ich habe Astra 4.14.1 auf einer Website mit WordPress 7.1.3 installiert, die kostenlosen Funktionen und die Starter-Vorlagen geprüft und mit der offiziellen Preistabelle abgeglichen, wann du Astra Pro brauchst. Von den 146 Punkten der offiziellen Vergleichstabelle im Astra-Dashboard haben nur 3, darunter der Header- und Footer-Builder, ein Häkchen in der Spalte der kostenlosen Version….

  • KI-Crawler: Gemessene Besuche von GPTBot und ClaudeBot und Sperren per robots.txt und nginx

    Testumgebung RHEL-Familie|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|Geprüft am 2026-10-18 Ein KI-Crawler ist ein Bot, mit dem KI-Firmen Webseiten für Modelltraining, KI-Suche und Antworten auf Nutzerfragen sammeln. Um zu sehen, wie oft diese Bots einen Server mit Nginx + Apache besuchen, habe ich die UAs aus 14 Tagen Zugriffslogs des Origin-Servers mit den IP-Bereichen abgeglichen, die jede Firma veröffentlicht: Aus den offiziellen…

  • nginx njs: Modul installieren, js_set einrichten und mit reload anwenden, um JavaScript-Variablen zu erstellen

    Testumgebung RHEL-Familie|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|njs 0.9.4|WP Rocket 3.23.5.1|Geprüft am 2026-10-17 nginx njs ist ein offizielles nginx-Modul, das in der nginx-Konfiguration mit JavaScript-Funktionen Anfragen verarbeitet oder Variablenwerte erzeugt. Auf einem Server mit Nginx + Apache wurde – um die Groß- und Kleinschreibung von Anfrage-URLs anzugleichen, die sich mit der nginx-Konfiguration allein nicht ändern lässt – das njs-Modul in derselben Version wie das installierte nginx eingespielt, eine mit js_set erzeugte Variable…

  • gclid-Cache: Abfrageparameter von Anzeigenklicks, Seiten-Cache-Schlüssel und gemessene Zeit bis zum ersten Byte

    Testumgebung RHEL-Familie|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|WP Rocket 3.23.5.1|Geprüft am 2026-10-17 Bei der gclid-Cache-Behandlung wird der gclid-Parameter am Ende einer Anzeigenklick-URL ignoriert und mit der Cache-Datei der Adresse ohne Query-String geantwortet. Messungen der Zeit bis zum ersten Byte nach Query-Parametern und Cache-Zustand auf einem WordPress-Server mit Nginx + Apache ergaben: gclid kostete 0,014–0,015 Sekunden, Verzögerungen von mehreren Sekunden traten nur auf, wenn der…

  • Linux-Befehl nice: Priorität festlegen, mit renice ändern und den CPU-Anteil bei Konkurrenz messen

    Testumgebung RHEL-Familie|AlmaLinux 9.8|root · normales Benutzerkonto|Geprüft am 2026-10-17 Befehle für Prozesse · Zeitplanung nice·renice·ionice Der Linux-Befehl nice legt den nice-Wert (-20 bis 19) fest, der bestimmt, wie viel CPU ein Programm beim Ausführen an andere abgibt. Auf einem AlmaLinux-9-Server wurden zwei Tasks an einen einzigen CPU-Kern gebunden und mit wechselnden nice-Werten gemessen: Aufgeteilt wurde nur, wenn sie um die CPU konkurrierten, und der Task mit nice 19 nutzte nur 1,4 %….

  • Cloudways-Servergröße ändern: RAM und CPU per Vertical Scaling erhöhen und Vorsicht beim Verkleinern

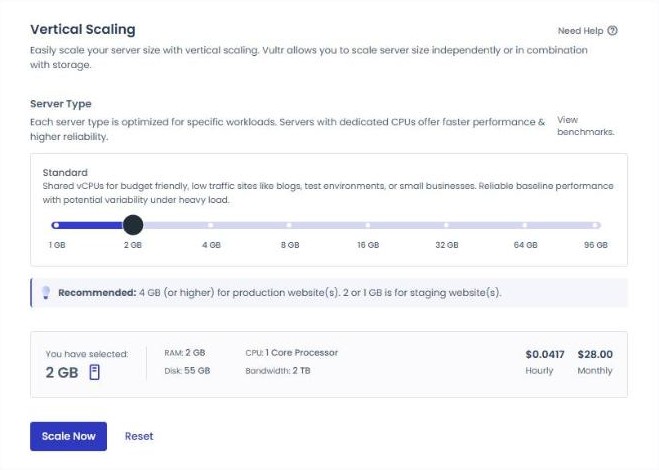
    Die Änderung der Cloudways-Servergröße ist die Funktion im Menü Vertical Scaling der Serververwaltung, mit der du CPU, RAM und Disk erhöhst, während Server und Daten erhalten bleiben. Der Vergleich der Größenauswahl eines Vultr-Servers (Seoul, 1 GB) mit der offiziellen Hilfe hat gezeigt, dass das Verkleinern je nach Anbieter unterschiedlich möglich ist; deshalb fasst dieser Beitrag die Prüfschritte vor dem Vergrößern und das Verkleinern per Klon zusammen. 1️⃣ Cloudways Vertical Scaling: das Menü, das die Ausstattung des aktuellen Servers…

  • WordPress „An error occurred, please try again“: Warum die Plugin-Lizenzprüfung fehlschlägt und wie du den Hinweis entfernst

    Der WordPress-Hinweis „An error occurred, please try again.“ ist eine Fehlermeldung, die ein Premium-Plugin oben im Admin-Bereich anzeigt, wenn es beim Lizenzserver eine Prüfung anfragt und keine gültige Antwort erhält. Auf einem Server mit diesem Hinweis wurde das Plugin über den Text gefunden und der Hinweis mit demselben Plugin durch veränderte Antworten des Lizenzservers nachgestellt; der Hinweis, der nach der Server-Wiederherstellung noch 1 Stunde bleibt, ließ sich durch Löschen des Wiederholungs-Wartewerts beheben. Essential Blocks Pro…

  • Hide My WP: Add-on-Sicherheits-Plugin für WordPress | wp-admin & Login-URL verbergen und über 40 Funktionen

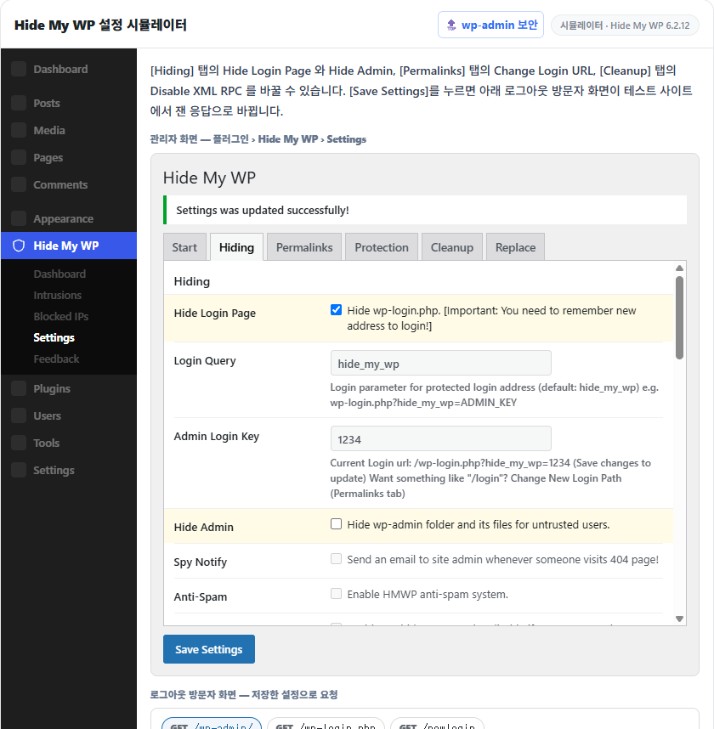
    Hide My WP (Hide My WordPress) ändert oder verbirgt die Login-URL von WordPress, wp-admin sowie die Pfade von Themes und Plugins und lässt sich mit diesen Haupt- und Zusatzfunktionen zu den WordPress-Sicherheits-Plugins zählen. Da WordPress seine Login-Adresse wp-admin offen zeigt, kannst du sie mit einem Sicherheits-Plugin verbergen, das den Schutz verstärkt. Darunter ist Hide My WP ein kostenpflichtiges Plugin, das neben dem Verbergen…

  • WordPress absichern: wp-admin schützen | Login-URL ändern, Login-Versuche begrenzen, XML-RPC

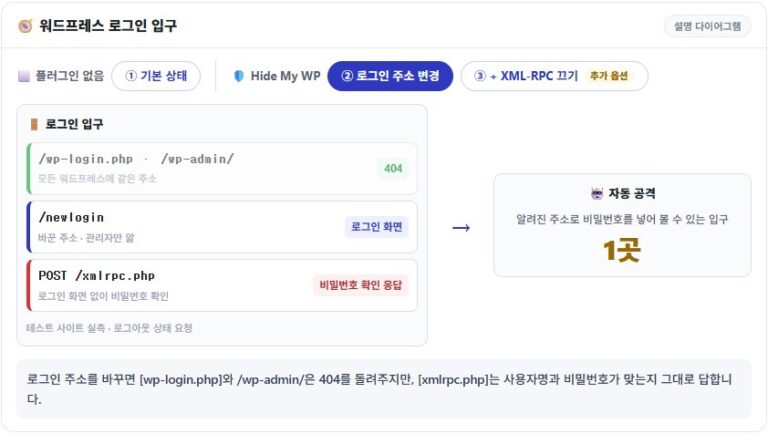
    wp-admin-Sicherheit umfasst die Einstellungen, die Brute-Force-Angriffe über den WordPress-Adminbereich und die Login-Seite abwehren. Die Zugriffslogs eines Nginx + Apache-Servers mit mehreren WordPress-Websites zeigten, dass automatische Anfragen an xmlrpc.php auch nach dem Ändern der Login-URL weiterliefen – deshalb habe ich zusätzlich ein Rate Limit auf dem Server eingerichtet. 1️⃣ Warum wp-admin und wp-login.php angegriffen werden Dass die WordPress-Adminadresse allgemein bekannt ist…

Ende des Inhalts

Ende des Inhalts