No quiero vivir una vida con solo voces.
  • Roles de usuario de WordPress: diferencias entre Administrador, Editor, Autor, Colaborador y Suscriptor

    Entorno de prueba Familia RHEL|WordPress 7.1.3|Tema Twenty Twenty-Five|Verificado el 2026-10-18 Los roles de usuario de WordPress son la función que define qué puede hacer cada usuario, como escribir y publicar entradas o instalar plugins, según el rol que se le asigna. Para decidir qué dejar en manos de redactores y administradores del sitio, añadí usuarios y les cambié el rol en WordPress 7.1.3, comparé el resultado con la lista de capacidades predeterminadas del núcleo y resumí en una tabla las diferencias entre los cinco roles. Con los valores predeterminados del núcleo, el administrador tiene 50 capacidades,…
  • Tema Astra: instalación, funciones gratuitas y comparación de los planes de Astra Pro

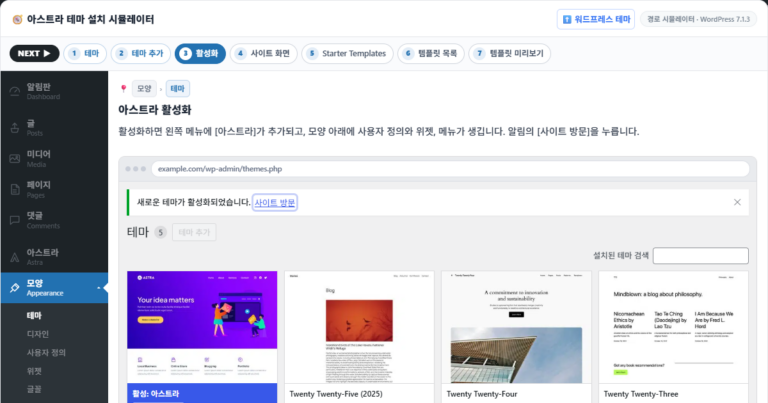
    El tema Astra es un tema gratuito de WordPress creado por Brainstorm Force que permite cambiar los colores, la tipografía, la cabecera y el pie de página desde el personalizador sin código. Instalé Astra 4.14.1 en un sitio con WordPress 7.1.3, revisé las funciones gratuitas y las plantillas de inicio y, comparándolas con la tabla oficial de precios, resumí en qué casos hace falta Astra Pro. De los 146 elementos de la tabla comparativa oficial del panel de Astra, solo 3, entre ellos el maquetador de cabecera y pie de página, tienen una marca en la columna gratuita….

  • Rastreadores de IA: visitas de GPTBot y ClaudeBot medidas y bloqueo con robots.txt y nginx

    Entorno de prueba Familia RHEL|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|Verificado el 2026-10-18 Un rastreador de IA es un bot que las empresas de IA usan para recopilar páginas web para entrenar modelos, para la búsqueda con IA y para responder preguntas de los usuarios. Para ver cuántas veces visitan estos bots un servidor con Nginx + Apache, comparé los UA de 14 días de registros de acceso del servidor de origen con los rangos de IP que publica cada empresa: las peticiones desde los rangos oficiales…

  • nginx njs: instalar el módulo, configurar js_set y aplicar un reload para crear variables de JavaScript

    Entorno de prueba Familia RHEL|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|njs 0.9.4|WP Rocket 3.23.5.1|Verificado el 2026-10-17 nginx njs es un módulo oficial de nginx que procesa peticiones o crea valores de variables con funciones de JavaScript dentro de la configuración de nginx. En un servidor con Nginx + Apache, para igualar las mayúsculas y minúsculas de las URL de las peticiones, algo que la configuración de nginx sola no puede cambiar, se instaló el módulo njs en la misma versión que el nginx instalado, se puso una variable creada con js_set…

  • Caché y gclid: la consulta del clic en un anuncio, la clave de caché de la página y el primer byte medido

    Entorno de prueba Familia RHEL|AlmaLinux 9.8|Nginx 1.28 + Apache 2.4|WP Rocket 3.23.5.1|Verificado el 2026-10-17 El tratamiento de gclid en la caché consiste en ignorar el parámetro gclid que se añade al final de la URL de un clic en un anuncio y responder con el archivo de caché de la dirección sin parámetros. Al medir el tiempo hasta el primer byte según los parámetros y la caché en un servidor WordPress con Nginx + Apache, gclid añadió 0,014–0,015 segundos, y los retrasos de varios segundos solo aparecieron cuando no…

  • Comando nice de Linux: asignar la prioridad, cambiarla con renice y medir el reparto de CPU cuando hay competencia

    Entorno de prueba Familia RHEL|AlmaLinux 9.8|root · cuenta de usuario normal|Verificado el 2026-10-17 Comandos de procesos y programación de tareas nice·renice·ionice El comando nice de Linux asigna el valor nice (de -20 a 19), que decide cuánta CPU cede un programa a los demás al ejecutarse. En un servidor AlmaLinux 9 se fijaron dos tareas a un solo núcleo de CPU y se midió cambiando el valor nice: el reparto solo se produjo cuando competían por la CPU, y la tarea con nice 19 usó apenas un 1,4 %….

  • Cambiar el tamaño del servidor en Cloudways: aumentar RAM y CPU con Vertical Scaling y precauciones al reducirlo

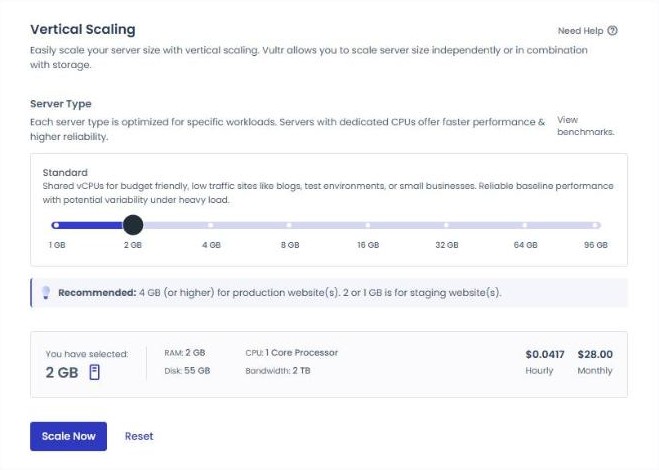
    El cambio de tamaño del servidor en Cloudways es la función del menú Vertical Scaling, en la pantalla de administración del servidor, que aumenta CPU, RAM y disco manteniendo el servidor y los datos actuales. Al contrastar la pantalla de selección de tamaño de un servidor Vultr de 1 GB en Seúl con la ayuda oficial, resultó que la posibilidad de reducir varía según el proveedor, así que aquí se recogen las comprobaciones previas a la ampliación y la forma de reducir mediante clonación. 1️⃣ Vertical Scaling en Cloudways: el menú que amplía las especificaciones del servidor…

  • WordPress «An error occurred, please try again»: causas del fallo en la comprobación de licencia del plugin y cómo eliminar el aviso

    El aviso «An error occurred, please try again.» de WordPress es un aviso de error que un plugin premium muestra en la parte superior de la pantalla de administración cuando solicita la comprobación a su servidor de licencias y no recibe una respuesta correcta. En un servidor donde apareció este aviso se localizó el plugin buscando el texto y se reprodujo el aviso con el mismo plugin cambiando las respuestas del servidor de licencias; el aviso que permanece 1 hora tras recuperarse el servidor se resolvió eliminando el valor de espera de reintento. Essential Blocks Pro…

  • Hide My WP: plugin de seguridad add-on para WordPress | Oculta wp-admin & la URL de acceso, más de 40 funciones

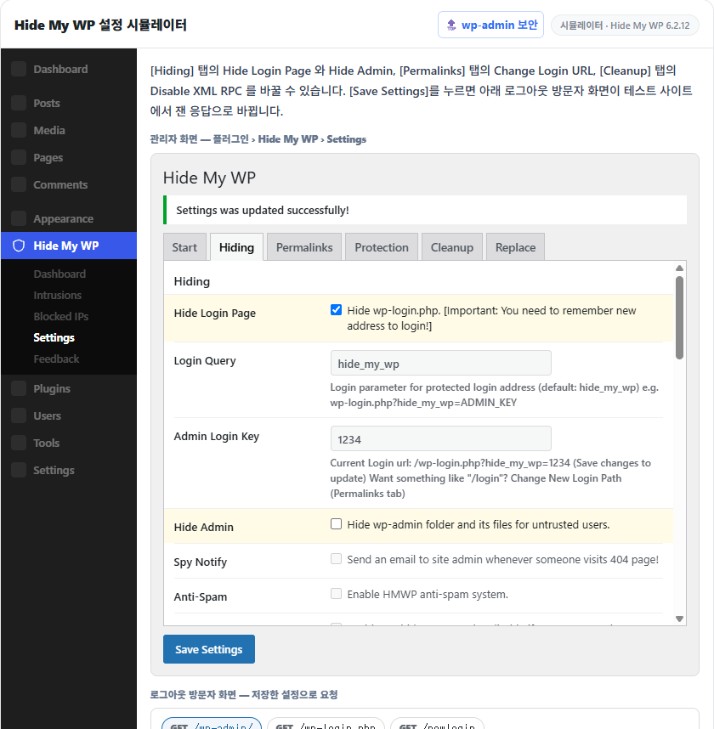
    Hide My WP (Hide My WordPress) cambia u oculta la URL de acceso de WordPress, wp-admin y las rutas de temas y plugins, y por estas funciones principales y complementarias se puede considerar un plugin de seguridad para WordPress. Como WordPress deja a la vista su dirección de acceso, wp-admin, puedes ocultarla con un plugin de seguridad que refuerce la protección. Entre ellos, Hide My WP es un plugin de pago que, además de ocultar la…

  • Seguridad en WP: seguridad de wp-admin | cambiar la URL de acceso, limitar los intentos de inicio de sesión y XML-RPC

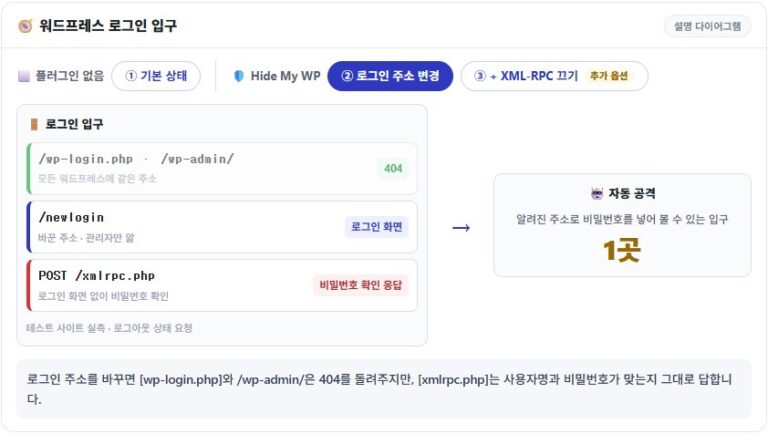
    La seguridad de wp-admin son los ajustes que frenan los ataques de fuerza bruta que llegan por el panel de administración y la pantalla de acceso de WordPress. Al revisar los registros de acceso de un servidor Nginx + Apache con varios sitios WordPress, las solicitudes automáticas a xmlrpc.php seguían llegando incluso después de cambiar la URL de acceso, así que también apliqué un límite de velocidad en el servidor. 1️⃣ Por qué atacan wp-admin y wp-login.php Que la dirección del panel de WordPress sea…

Fin del contenido

Fin del contenido