
Yalnızca seslerden ibaret bir hayat yaşamak istemiyorum.
  • Linux'ta Permission denied: /dev/null dahil 10 durum

    Permission denied, Linux'ta geçerli hesabınızın o dosyayı, klasörü veya komutu kullanma izni olmadığında çıkan bir hatadır. Hata satırının başındaki komut adı ve yola bakarak hangi durum olduğunu seçin, ls -l ile izinleri ve sahibi kontrol edin, ardından o duruma uygun izinler veya hesapla yeniden çalıştırarak sorunu çözün. Aşağıdaki çıktı, bir AlmaLinux 9.8 sunucusundaki root hesabında ve bir Debian 12 sunucusundaki normal bir hesapta alınan sonuçlardır; hesap ve ana makine adları ile /dev/null çıktısındaki saatler örnek değerlerdir…
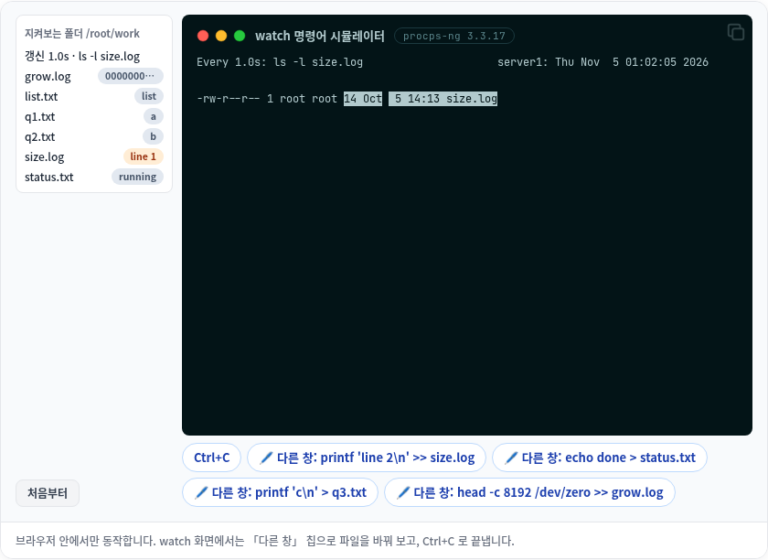
  • watch komutu: Kullanımı, -n aralığı, -d vurgulama ve çıktı değişince çıkma

    watch komutu, verilen bir komutu 2 saniyede bir yeniden çalıştırıp çıktısını tüm terminal ekranına yeniden çizen bir Linux komutudur. Bir AlmaLinux 9 sunucusunda dosyalar başka bir pencereden değiştirilirken watch ile izlendiğinde -d seçeneği değişen karakterleri vurguladı, -g seçeneği ise çıktı değiştikten sonra watch komutunu sonlandırdı. Aşağıdaki çıktılar, AlmaLinux 9.8 sunucusunda root hesabıyla bir çalışma klasöründe alınmıştır; Debian 12 sunucusunda yalnızca sürüm kontrol edilmiştir…

  • su komutu: su ile su - farkı, sudo su ile sudo -i ve hesap değiştirme yolu

    Linux'ta geçerli hesaptan çıkış yapmadan başka bir hesaba geçip komut çalıştırmak için su komutunu kullanırsınız. AlmaLinux 9 sunucusunda root hesabından oturum açamayan sistem hesabı daemon'a su çalıştırılarak yapılan karşılaştırmada tek bir kısa çizgi çalışma klasörünü ve PATH'i değiştirdi, komut da ancak bir kabuk belirtildikten sonra çalıştı. Aşağıdaki çıktılar bir AlmaLinux 9.8 sunucusundan (root hesabı) ve bir Debian 12 sunucusundan (normal hesap) alındı…

  • zip komutu: Klasör sıkıştırma, unzip ile açma ve sıkıştırma seçenekleri

    zip komutu, Linux'ta dosya ve klasörleri tek bir zip dosyasında toplayıp sıkıştırır; açmak için de unzip birlikte kullanılır. AlmaLinux 9 sunucusunda bir web sitesi klasörü zip -r ile sıkıştırıldığında 35.825 bayttan 4.158 bayta indi ve Windows'ta oluşturulmuş bir zip dosyasındaki bozuk dosya adları unzip -O ile düzeldi. Aşağıdaki çıktılar, AlmaLinux 9.8 sunucusunda root hesabıyla bir çalışma klasöründe alınmıştır ve saatler UTC'dir…

  • nohup komutu: kullanımı, nohup.out ve terminal kapansa da çalışmaya devam etmek

    Terminali kapattığınızda ya da SSH bağlantısı koptuğunda bir işin çalışmaya devam etmesi için onu nohup komutuyla başlatın. nohup, terminal kapanırken gelen bağlantı kopma sinyalini (SIGHUP) yok saydırarak komutu çalıştırır. Bir AlmaLinux 9 sunucusunda nohup eklenmiş bir sleep ile eklenmemiş bir sleep birlikte başlatılıp terminal kapatıldığında yalnızca nohup ile başlatılan çalışmaya devam etti. Aşağıdaki çıktılar bir AlmaLinux 9.8 sunucusunda (root hesabı) ve bir Debian 12 sunucusunda (normal hesap) alındı…

  • gzip: Linux'ta dosya sıkıştırma, gzip açma, gunzip ve zcat kullanımı

    gzip, Linux'ta tek bir dosyayı .gz dosyasına sıkıştıran komuttur; açmak için aynı komuta -d eklersiniz ya da gunzip kullanırsınız. Bir AlmaLinux 9 sunucusunda 31.878 baytlık erişim günlüğü sıkıştırılınca 4.424 bayta indi, açıldığında ise özgün boyut ve değiştirme zamanı aynen geri geldi. Aşağıdaki çıktılar bir AlmaLinux 9.8 sunucusunda root hesabıyla bir test klasöründe çalıştırılan sonuçlardır ve saatler UTC'dir…

  • ssh-keygen: SSH anahtarı oluşturma, açık anahtar kaydı ve ssh-copy-id kullanımı

    ssh-keygen, SSH bağlantısında kullanılan özel anahtar ve açık anahtar çiftini oluşturan, ayrıca parmak izi kontrolü, parola değiştirme ve known_hosts temizliğini de üstlenen OpenSSH komutudur. Bir AlmaLinux 9 sunucusunda ed25519 ve rsa anahtarları oluşturup parmak izlerini kontrol ettim, parolayı ve yorumu değiştirdim, ardından ssh-copy-id'yi dry-run ile denedim: sunucuya giden tek şey .pub dosyasındaki tek satırlık açık anahtardı. Aşağıdaki çıktıdaki hesap adları ve anahtar dosyası yolları…

  • journalctl komutu: kullanımı, servis bazında loglar ve journal boyutunu temizleme

    journalctl komutu, servislerin ve çekirdeğin systemd journal'ına bıraktığı logları seçip okumaya yarayan araçtır. systemd kullanan Linux sistemlerinde bu logları systemd-journald journal'da toplar. AlmaLinux 9 sunucusunda ve Debian 12 sunucusunda logları servise, zamana ve önceliğe göre seçip okuduğumuzda, normal bir hesap yalnızca kendi loglarını gördü ve journal'ı bellekte tutan sunucu önceki bir açılışı seçemedi. Aşağıdaki çıktılar iki sunucudan alındı…

  • dig komutu: Linux'ta DNS sorgulama ve +short, +trace çıktısını okuma

    Bir alan adına bağlı DNS kayıtlarını DNS sunucusunun yanıt başlığına kadar olduğu gibi görmek istediğinizde dig komutunu kullanırsınız. AlmaLinux 9 ve Debian 12 sunucularında example.com kayıtlarını türlerine göre sorgulayıp sorulan DNS sunucusunu değiştirdiğimizde, yanıt başlığındaki status ve flags değerlerinin tek başına; adın bulunmadığı durumu, DNS sunucusunun yanıt üretemediği durumu ve kayıtları yöneten sunucunun doğrudan yanıt verdiği durumu ayırt etmeye yettiğini gördük. Aşağıdaki çıktılar bir AlmaLinux 9.8 sunucusunda (root hesabı) ve bir Debian 12 sunucusunda (normal hesap) alınmıştır…

  • ss komutu: Linux'ta portları ve süreçleri kontrol etme, netstat ile karşılaştırma

    Bir Linux sunucusunda hangi portların açık olduğunu ve kimin bağlı olduğunu ss komutuyla kontrol edersiniz. ss, netstat'ın yerini alan iproute2 soket sorgulama aracıdır. Bir Debian 12 sunucusunda ss ile dinlemedeki (LISTEN) portları ve bağlantıları sorguladığımızda, normal hesapta -p eklense bile başka hesapların başlattığı programların adının Process sütununda görünmediğini doğruladık. Aşağıdaki çıktılar İngilizce locale ile çalıştırılarak alınmıştır…

İçeriğin sonu

İçeriğin sonu