
WHOIS: consulta de domínio e verificação de nameservers – digite o domínio → confira os registros DNS (mais de 1.400 TLDs)


Às vezes, depois de trocar de hospedagem, o site ainda aponta para o servidor antigo, ou você precisa conferir quando um domínio expira. Esta consulta WHOIS verifica também os nameservers a partir de um único domínio e mostra registrador, data de registro, data de expiração e os registros A, AAAA, MX, TXT e SOA numa só tela.
Os dados de registro vêm primeiro do RDAP do domínio, ou do servidor WHOIS do domínio quando não há RDAP, e os nameservers registrados são comparados lado a lado com a resposta DNS real para ver se coincidem. Você não precisa entrar no painel do seu registrador.
Ⅰ. Como ler os resultados da consulta WHOIS
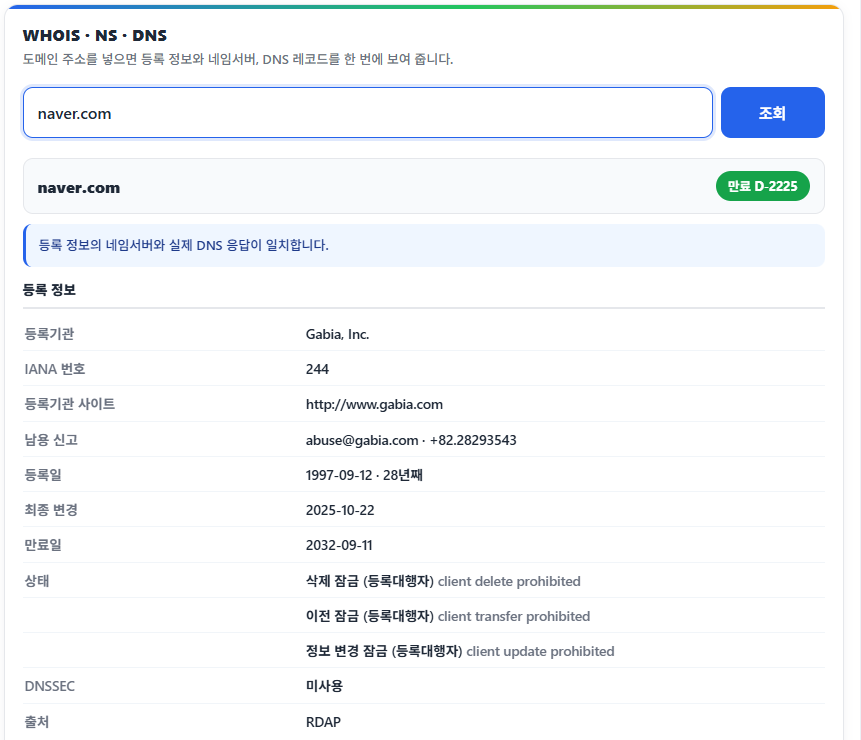
Os resultados da consulta WHOIS vêm em quatro blocos: dados de registro, nameservers, registros DNS e serviços detectados. Eles descrevem o mesmo domínio, mas vêm de fontes diferentes. Os dados de registro são o valor do livro mantido pelo registry e pelo registrador, enquanto os registros DNS são as respostas que os nameservers estão de fato devolvendo agora. O fato de os dois poderem divergir é o ponto de partida para ler a tela.
1️⃣ Dados de registro: registrador, data de registro, data de expiração, status
Os dados de registro vêm do livro que administra o domínio. Não têm nada a ver com o site estar no ar ou com o que ele mostra. Mesmo com o site fora do ar, esses campos aparecem enquanto o registro estiver ativo.
Registrador: é onde os domínios são vendidos. Não é o mesmo que o registry. Quem administra todo o espaço .com é a Verisign, e as empresas abaixo dela que vendem domínios individuais e recebem renovações são os registradores. Gabia, Whois, Namecheap e GoDaddy são exemplos.
ID IANA: é um número único dado a cada registrador credenciado pela ICANN. Quando várias empresas têm nomes parecidos, é esse número que as diferencia. Se não houver número, o domínio não passou por um registrador credenciado pela ICANN, o que é comum em domínios de código de país.
Publicado (data de registro): ao lado aparece também quantos anos se passaram desde o registro. A idade do domínio não melhora o ranking por si só, mas serve de referência ao comparar sites sobre o mesmo tema. Última alteração: não é a data em que o conteúdo do site foi editado. O valor muda quando os nameservers são trocados, os dados de contato são editados ou o domínio é renovado.
Data de expiração: também aparece como selo no topo. Fica verde quando sobra bastante tempo, laranja nos últimos 30 dias e vermelho depois que passou. Um domínio não desaparece no momento em que expira; isso é tratado na seção Ⅲ.
Status: é um código que indica os bloqueios e os estados em andamento no domínio. A ferramenta mantém o código como está e coloca uma explicação na frente. clientTransferProhibited significa um bloqueio de transferência definido pelo registrador; códigos que começam com client são definidos pelo registrador, e os que começam com server, pelo registry. O bloqueio de transferência não é um problema, mas geralmente o padrão. Os registradores o ativam para evitar o roubo de domínios por transferências não autorizadas.
DNSSEC: verifica por assinatura que as respostas DNS não foram falsificadas. Se estiver ativo, há uma assinatura registrada; estar desativado não significa por si só que há um problema.
2️⃣ Por que a verificação de nameservers mostra duas colunas
Os nameservers aparecem em duas colunas. Não é o mesmo campo mostrado duas vezes, mas dois valores de fontes diferentes lado a lado.
Pelo registro: é o valor escrito no livro do registrador e do registry. Ele muda quando você informa os nameservers no painel do domínio. Pelo DNS real: é a resposta recebida perguntando aos nameservers neste momento. É o estado real no instante em que você clica no botão de consulta.
Se os dois valores forem iguais, a coluna da esquerda ganha um selo verde Corresponde – se diferirem, um selo laranja Não corresponde – às vezes não há selo nenhum, o que acontece quando um dos lados está vazio e não dá para comparar. Você verá isso em domínios de código de país que não publicam dados de registro.
Uma quantidade diferente também é marcada como divergência, por exemplo quando o livro lista dois, mas a resposta real traz três. É assim que fica quando você adiciona um nameserver e não o atualiza no registrador.
O que uma divergência significa e quanto tempo esperar é explicado na seção Ⅱ.
3️⃣ Consulta DNS: o que significa cada tipo de registro
Registros DNS são as entradas que transformam um nome de domínio em um endereço real ou valor de configuração. Cada tipo tem uma função diferente.
|
Variante |
Tarefa |
|---|---|
|
A |
Aponta o domínio para um endereço IPv4. Esse valor indica em qual servidor o site está. |
|
AAAA |
Faz o mesmo com um endereço IPv6. Não ter um não é problema. |
|
CNAME |
Um apelido que aponta para outro nome. Muito usado para mandar o www para o domínio principal. |
|
MX |
O servidor que recebe e-mails. O número na frente é a prioridade; números menores são tentados primeiro. |
|
NS |
Os nameservers responsáveis por este domínio. |
|
TXT |
Texto livre. Aqui ficam as entradas SPF que indicam os servidores de envio e os valores de verificação de propriedade do Google ou da Naver. |
|
SOA |
A informação de referência de toda a zona. Contém o nameserver primário e o número de série. |
A coluna TTL à direita mostra, em segundos, por quanto tempo o valor pode ficar guardado. 300 são 5 minutos, 3600 uma hora e 86400 um dia. Na maioria das vezes, é por isso que uma mudança não aparece na hora.
Sem registro MX, o domínio não recebe e-mails. Uma linha TXT que começa com v=spf1 indica que os servidores de envio de e-mail foram definidos.
4️⃣ Serviços detectados: hospedagem, gerenciamento de DNS, e-mail
Esta seção combina os valores acima para estimar quais serviços estão realmente em uso.
Hospedagem: consulta a rede à qual pertence o IP do registro A e mostra o nome do provedor e o número AS. Número AS é o número único dado a cada rede na internet. País: o país em que essa rede está registrada, e DNS reverso: o nome retornado quando o IP é consultado ao contrário. O DNS reverso costuma manter o nome do provedor, o que dá mais uma pista para identificar a hospedagem.
Gerenciamento de DNS: é identificado pelos endereços dos nameservers. ns.cloudflare.com significa Cloudflare, e ns.gabia.co.kr significa Gabia. E-mail: é identificado pelo host MX. aspmx.l.google.com significa Google Workspace, e mail.protection.outlook.com significa Microsoft 365.
Tenha duas coisas em mente. Primeiro, provedores que não estão na tabela não ganham chip. Com um nameserver pouco conhecido, o chip de gerenciamento de DNS pode ficar vazio, e isso não significa que a consulta falhou. Segundo, em sites atrás de uma CDN como a Cloudflare, o IP e o provedor exibidos são da CDN. Onde fica o servidor real não dá para saber assim.
5️⃣ Por que a fonte é RDAP ou WHOIS
O campo Fonte no fim dos resultados mostra se os dados vieram por RDAP ou por WHOIS. Isso porque a ferramenta usa os dois métodos.
O WHOIS é usado desde os anos 1980. Você se conecta pela porta 43, envia um nome de domínio e o servidor devolve um texto legível como está. Não há formato fixo, então os nomes dos campos variam de servidor para servidor. O RDAP é o sucessor: com HTTPS, as requisições recebem respostas numa estrutura JSON definida. Os nomes dos campos são padronizados, e ele oferece suporte a vários idiomas e controle de acesso.
Desde 28 de janeiro de 2025, a ICANN tornou o RDAP a forma oficial de fornecer dados de registro de gTLDs. Para domínios genéricos de topo como .com, .net e .org, o RDAP agora é o padrão. Essa decisão vale só para gTLDs; domínios de código de país são operados por cada registry com sua própria política. Domínios como .kr, que não oferecem RDAP, são consultados pelo método WHOIS tradicional.
Esta ferramenta tenta primeiro o RDAP e, se o domínio de topo não oferecer RDAP, ela passa para o WHOIS. Qual dos dois foi usado aparece em Fonte. Os campos que você recebe também variam um pouco conforme a fonte. O RDAP traz o ID IANA e o contato de abuso na própria estrutura, por isso costuma preencher mais campos.
Ver dados brutos: mostra a resposta exatamente como foi recebida. Se os dados vieram por RDAP, aparece também o botão Consultar também via WHOIS – só quando você clica nele é feita mais uma consulta pela porta 43; sem clicar, nenhuma requisição é enviada. Se os dados brutos tiverem e-mails e telefones de contato, eles aparecem mascarados na tela.
Ⅱ. Verificar nameservers e a propagação de mudanças
Os nameservers são as placas que decidem para qual servidor um nome de domínio é enviado. Você os altera ao trocar de hospedagem ou ao adicionar a Cloudflare, mas a mudança não vale em todo lugar ao mesmo tempo. Colocando os nameservers dos dados de registro ao lado dos valores que o DNS real devolve, você vê na tela em que etapa está.
1️⃣ Quando você precisa verificar os nameservers
Raramente você precisa olhar os nameservers. Estas são as situações em que vale verificá-los.
- Depois de trocar de hospedagem : você trocou para os nameservers da nova hospedagem, mas o site ainda aponta para o servidor antigo.
- CDN (ativação) : a Cloudflare substitui os nameservers pelos dela, então ver se eles mudaram mostra se ela está ativa.
- Quando os e-mails não chegam : mesmo com o MX correto, as configurações antigas respondem se os nameservers ainda apontam para os antigos.
- Depois de assumir um domínio : o primeiro passo para verificar se as configurações do dono anterior continuam lá.
- Quando o site aparece diferente para pessoas diferentes : uns veem o site novo, outros o antigo.
O último caso é o sinal mais claro de que a propagação ainda está em andamento.
2️⃣ Se o registro e o DNS real diferem, ainda está propagando
Se o selo de divergência aparecer na verificação de nameservers, geralmente é logo depois de trocá-los. O valor não está errado; ainda está se espalhando.
A troca de nameservers passa por três etapas. Primeiro, o registrador envia o novo valor ao registry. Depois, os nameservers do domínio de topo passam a ter esse valor. Por fim, resolvedores do mundo todo descartam o valor antigo guardado e perguntam de novo. É essa última etapa que demora.
Normalmente se resolve entre algumas horas e 48 horas. Até lá, os visitantes podem cair no servidor antigo ou no novo, conforme a localização e a operadora. Se você editar o site nesse período, fica difícil saber de que lado a mudança caiu, então é melhor trabalhar depois que a propagação terminar.
Se a divergência continuar depois de 48 horas, não é problema de propagação. Verifique os dois pontos abaixo.
- A alteração pode não ter sido salva no painel do registrador. Se o valor do livro continuar igual, nada muda, por mais que você espere.
- Se o domínio tiver o bloqueio clientUpdateProhibited, as alterações ficam bloqueadas. Você pode conferir isso no campo de status dos dados de registro.
Ao contrário, se aparecer o selo de correspondência e o site ainda parecer antigo, os nameservers já estão acertados. Aí é preciso olhar o registro A, o cache do navegador ou o cache do site.
3️⃣ Tempo de propagação e TTL
O valor que define o tempo de propagação é o TTL. Quando um resolvedor recebe uma resposta, ele guarda o valor pelo número de segundos do TTL e não pergunta de novo nesse tempo. Um TTL de 3600 significa que o valor antigo pode ser usado por até uma hora.
Na tabela de registros DNS, dá para ver que o TTL da linha NS é maior que o dos outros registros. Nameservers mudam raramente, por isso são configurados para ficar guardados por muito tempo. É também por isso que uma mudança neles demora mais.
Isso permite se preparar com antecedência. Se você pretende trocar os nameservers ou um registro A, reduza o TTL desse registro para cerca de 300 segundos um dia antes. No momento da troca, ele já estará sendo atualizado num ciclo curto, e a mudança entra em vigor mais rápido. Quando tudo se acertar, volte ao valor original.
O seu próprio computador também guarda registros. No Windows, rodar ipconfig /flushdns no Prompt de Comando os apaga. Os navegadores também têm cache próprio, então verificar numa janela anônima é mais preciso.
4️⃣ Verificar você mesmo com comandos: nslookup e host
Para verificar sem uma ferramenta de consulta, use comandos.
No Windows, use o nslookup. No Prompt de Comando, digite o seguinte.
nslookup -q=ns mydomain.com
nslookup -q=a mydomain.com
nslookup -q=mx mydomain.com
No Linux e no macOS, use o host.
host -t ns mydomain.com
host -t a mydomain.com
host -t txt mydomain.comNo Linux e no macOS, o dig faz o mesmo, com uma saída mais detalhada.
Comandos e ferramentas de consulta podem dar resultados diferentes. O comando pergunta ao resolvedor que seu computador usa, enquanto a ferramenta pergunta ao resolvedor do servidor onde a ferramenta roda. Durante a propagação, é normal os dois divergirem. Na verdade, se os dois resultados forem diferentes, isso é a prova de que a mudança ainda está se espalhando.
Ⅲ. Dados do titular e data de expiração
Ao abrir um registro WHOIS, o nome e os contatos do titular geralmente estão ocultos. A ferramenta não deixou de buscá-los; o registrador é que não os publica. Domínios de código de país são diferentes, e no .kr o titular muitas vezes aparece como está. A data de expiração exibida também não significa que o domínio para de funcionar nesse dia.
1️⃣ Por que o dono do domínio fica oculto
Ao consultar um domínio .com, o campo do titular mostra [REDACTED FOR PRIVACY] ou fica totalmente vazio. A consulta não falhou.
Quando a lei europeia de proteção de dados (GDPR) entrou em vigor em 2018, a ICANN mudou os dados de registro de gTLDs para ocultar por padrão os campos que identificam a pessoa: nome, endereço, telefone e e-mail. A mesma regra vale para titulares do mundo todo, não só para moradores da Europa.
Some-se a isso o serviço de privacidade oferecido pelos registradores. Ele coloca os dados de uma empresa intermediária no lugar dos dados do titular, e hoje muitos registradores o oferecem de graça.
Por isso, o que uma consulta pode dar para no registrador. Se precisar falar com o dono, use o contato de abuso do registrador. O registrador repassa a mensagem ao titular. Denúncias de violação de marca e de sites de golpe são tratadas por esse caminho.
2️⃣ No .kr o titular aparece: o campo de divulgação
Em domínios de código de país, quem define a política é o registry de cada país. O .kr é administrado pela KISA, e os titulares podem escolher se seus dados ficam públicos.
Na saída bruta da consulta existe o campo Publishes – com 'Y', o nome e o endereço do titular e os dados do contato aparecem como estão; com 'N', ficam restritos. Domínios de empresas costumam ser públicos, e os pessoais, restritos.
Por isso a mesma ferramenta mostra só o registrador no .com, mas também o titular no .kr. Não é um problema da ferramenta; cada domínio de topo tem sua própria política de divulgação.
Se os dados brutos tiverem contatos, e-mails e telefones aparecem mascarados na tela. Mesmo sendo informação pública, seria um problema se as páginas de resultado fossem indexadas pelos buscadores como estão.
3️⃣ Data de expiração, período de carência e exclusão pendente
Um domínio não some no dia em que expira. Os gTLDs passam por várias etapas depois da expiração.
Primeiro vem o período de carência. Ele costuma durar de 30 a 45 dias, e nesse tempo você pode recuperar o domínio pelo preço normal de renovação. O site geralmente para e, no lugar dele, aparece uma página de aviso do registrador.
Depois do período de carência, o domínio entra no período de resgate. O status mostra redemptionPeriod. Dura cerca de 30 dias, e há uma taxa de restauração à parte, muitas vezes várias vezes o preço da renovação.
Em seguida vem a exclusão pendente. O status mostra pendingDelete, normalmente por 5 dias. Nessa etapa nem o titular original consegue recuperá-lo. Quando o prazo termina, o registro é liberado e qualquer pessoa pode registrar o domínio.
Em domínios de código de país, as etapas e os prazos são diferentes. O .kr segue a política do registry e do registrador, então, quando a expiração estiver perto, o mais seguro é confirmar direto com o seu registrador.
Quando o selo de expiração no topo da ferramenta fica laranja, faltam menos de 30 dias. Mesmo com a renovação automática ativada, ela pode falhar se o seu meio de pagamento tiver vencido, então, ao ver esse selo, aproveite para conferir o painel do registrador.
4️⃣ O que verificar antes de registrar, e preços de domínio
Ao conferir a data de expiração, você acaba olhando também os preços de renovação e as condições de transferência. Os mesmos pontos contam ao registrar um domínio novo.
O preço do primeiro ano e o da renovação são diferentes. Muitos registradores dão um grande desconto no primeiro ano e cobram o preço cheio a partir do segundo. Domínio não é algo que se usa por um ano e se joga fora, então faz sentido comparar pelo preço de renovação. O .com tem um preço de atacado definido pelo registry, por isso a diferença entre registradores é pequena, mas alguns domínios de topo novos renovam por várias vezes o preço do primeiro ano.
Verifique se a proteção de privacidade é gratuita. Cada vez mais registradores a incluem de graça, mas alguns ainda cobram por ano. É o mascaramento tratado em Ⅲ-1.
Também ajuda conhecer a regra do bloqueio de transferência. Por 60 dias depois de registrar um domínio novo ou de levá-lo para outro registrador, não é possível transferi-lo de novo. É uma regra da ICANN, então os registradores não podem liberá-la como quiserem. Se você planeja trocar de registrador, leve esse prazo em conta.
Domínios de código de país têm condições próprias. O .kr exige um endereço na Coreia e, dependendo do país, alguns pedem empresa local ou residência.
Ⅳ. Comparação de sites de consulta de domínio
Digitando o mesmo domínio, cada site mostra campos diferentes. Os serviços variam na origem dos dados e no tempo que guardam os resultados. Serviços coreanos são fortes no .kr, enquanto os globais costumam detalhar mais os gTLDs, então é melhor escolher conforme o que você quer verificar.
1️⃣ Sites de consulta coreanos: KISA, Whois, Gabia
KISA whois: é o serviço de consulta oferecido diretamente pela entidade que administra o .kr. Para domínios .kr, é a fonte original, por isso é o mais preciso. Também oferece consulta de endereços IP e números AS. A tela, porém, é próxima da saída bruta e pode ser difícil de ler no começo.
Whois (whois.co.kr) e Gabia são páginas de consulta mantidas por registradores. Dá para usá-las sem ser cliente, e a página de resultados leva direto ao registro ou à transferência.
Os serviços coreanos trazem campos detalhados para o .kr e explicações em coreano. Em compensação, domínios de topo fora do .kr às vezes mostram menos campos.
2️⃣ Sites de consulta internacionais
ICANN Lookup é a consulta oferecida diretamente pela ICANN. É o lugar certo para conferir os valores de referência dos gTLDs.
who.is ou whois.domaintools.com e serviços parecidos destacam que mostram também registros antigos e o histórico de alterações. Alguns recursos são pagos.
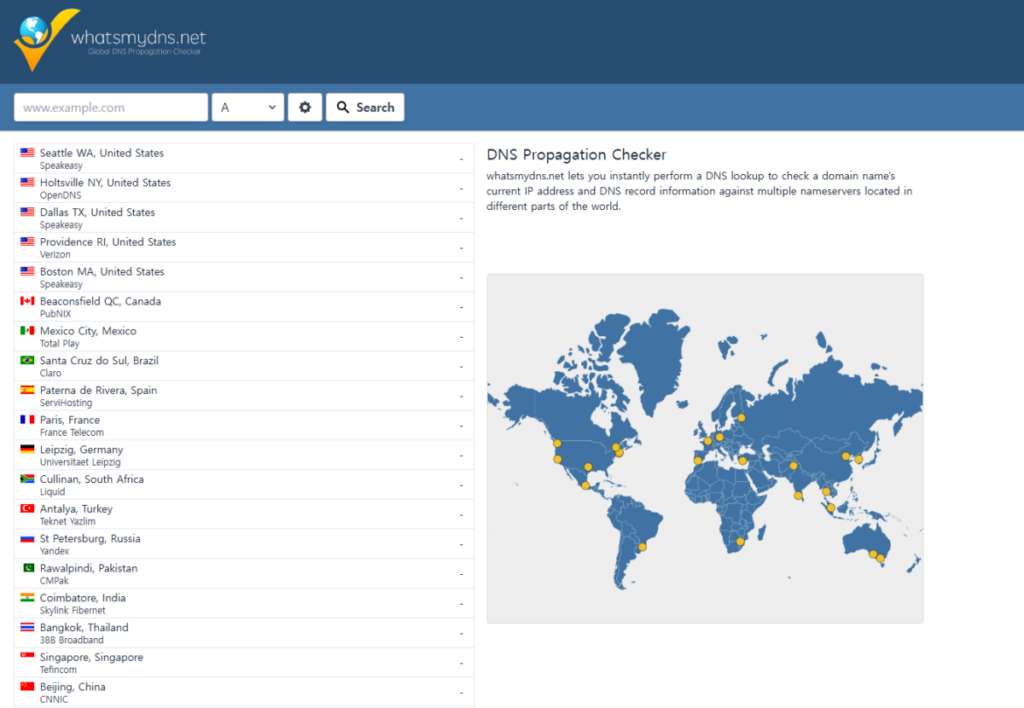
whatsmydns.net é outro tipo de ferramenta. Ele pergunta a resolvedores de vários países ao mesmo tempo e mostra a propagação num mapa. Se você acabou de trocar os nameservers, é o que serve. A ferramenta deste artigo consulta a partir de um único servidor, por isso não mostra a propagação no mundo todo.
3️⃣ Por que os resultados de domínio variam de site para site
Há quatro motivos para o mesmo domínio aparecer diferente em sites diferentes.
A fonte é diferente. Serviços que usam RDAP e os que usam WHOIS pela porta 43 recebem respostas diferentes desde o início. Os nomes e a quantidade de campos variam.
O momento em que o resultado foi salvo é diferente. A maioria dos serviços de consulta guarda os resultados por um tempo e os reutiliza. Se você acabou de trocar os nameservers, um site que mostra um valor salvo ontem e outro que pergunta de novo agora darão resultados diferentes. Esta ferramenta mostra a hora da consulta no fim dos resultados e avisa quando o resultado veio do armazenamento.
A localização do resolvedor é diferente. Os campos de registros DNS mostram a resposta que o servidor daquele serviço recebeu. Durante a propagação, as respostas variam conforme a localização do servidor.
A cobertura é diferente. Domínios de código de país seguem políticas diferentes conforme o registry, então alguns serviços mostram o titular do .kr e outros deixam em branco.
Portanto, resultados diferentes não significam que um lado está errado. Onde olhar depende do que você quer verificar. Para os dados de registro originais, vá ao registry daquele domínio de topo; para a propagação mundial, use um verificador de propagação; e para comparar lado a lado os dados de registro e o DNS real, esta ferramenta é a indicada.
Ⅴ. Perguntas frequentes sobre domínios
Se não há dados de registro nem resposta DNS, provavelmente ninguém registrou o domínio ainda. Logo após o registro, porém, o registry leva um tempo para atualizar, então pode aparecer assim por pouco tempo. Se o status de registro for importante, confira mais uma vez na busca de um registrador.
A mudança entrou em vigor quando o valor do registro e o valor do DNS real forem iguais. Isso costuma levar de algumas horas a 48 horas, e quanto maior o TTL dos registros antigos de nameserver, mais demora. Se ainda forem diferentes após 48 horas, verifique se a alteração foi salva no registrador e se não há bloqueio de transferência.
Em gTLDs como .com, os dados do titular ficam ocultos por regras de privacidade. A consulta só informa o registrador. Se precisar entrar em contato, use o contato de abuso do registrador. No .kr, o titular aparece como está se tiver escolhido torná-lo público.
Se o site não usa uma CDN como a Cloudflare, é o endereço do servidor real. Em sites atrás de uma CDN, o IP e o provedor exibidos são da CDN, e a localização do servidor de origem não pode ser descoberta assim. Se o nome de um provedor de CDN aparecer no chip de hospedagem dos serviços detectados, é esse o caso.
Logo após a expiração há um período de carência, então o registro ainda está ativo. O site abre porque os nameservers e o servidor continuam funcionando como antes. Quando o status mostra redemptionPeriod ou pendingDelete, o domínio passou para uma fase em que é difícil recuperá-lo.
Sim. Se uma pessoa faz consultas repetidas em pouco tempo, ela é bloqueada por um tempo. Os servidores consultados são de terceiros, e o limite existe para não sobrecarregá-los. Consultar de novo o mesmo domínio mostra o resultado salvo e não conta para o limite.
Sim, 30 dias contando a data de expiração. Nesse período, o site e os serviços que usam o domínio param de funcionar, e o status da consulta mostra clientHold. Renovando em até 30 dias, é possível recuperá-lo; depois disso ele é excluído e volta a ficar disponível para registro na manhã do 31º dia. Ao contrário de gTLDs como .com, não há um período de resgate separado.




Ⅵ. Registro de atualizações
2026-08-14

· Ajustada a ordem das datas nos dados de registro.
  → Data de expiração agora depois da data de registro; última alteração movida para o fim
· Data de expiração destacada.
  → Mesma escala de cores do selo D-day de expiração no topo
· Movida a indicação da fonte.
  → Saiu da tabela de registro para uma linha abaixo dela
ℹ️ Aviso de afiliados
O conteúdo deste site contém links de afiliados. Quando um visitante compra um produto ou serviço por meio de um desses links, o site recebe uma comissão do vendedor. O valor que o comprador paga (em promoções, ele diminui ↓) não aumenta por causa disso. Preços, descontos e informações de estoque valem para o momento em que o texto foi escrito e podem ter mudado, por isso confirme com o vendedor antes de comprar. Os produtos são escolhidos e avaliados por critérios próprios, e o recebimento de comissão não influencia a ordem de apresentação nem o conteúdo das avaliações.