Wie eine Quelle der Weisheit, die nie versiegt, suche ich die Antworten an der Wurzel. Zuerst öffne ich die Logs. Mein Ziel ist, das, was ich mit Zahlen bestätige, in Inhalte zu verwandeln.
  • meta charset utf-8: 404 durch koreanische Bildadressen, die der AdSense-Crawler zerbrochen hat, und ein voller php-fpm-Pool

    HTML 앞부분에서 meta charset utf-8 선언을 찾지 못하고 응답 머리에도 charset이 없으면, 읽는 쪽은 문서의 문자 인코딩을 짐작하거나 기본값으로 읽게 됩니다. Nginx와 Apache 구성의 워드프레스 서버에서 애드센스 크롤러가 깨진 한글 이미지 주소로 요청을 몰아 보내 404 처리에 PHP 워커가 모두 찬 일을 로그로 추적한 결과, 캐시본 응답 머리에 charset을 붙이고 없는 정적 파일은…

  • Linux-Kernel-Sicherheitslücke CVE-2026-98432: vorübergehende Blockierung und Kernel-Patch einspielen

    CVE-2026-98432는 IPv4 TCP 연결을 받는 커널 코드에서 해제된 메모리를 다시 읽는 리눅스 커널 취약점으로, 리눅스 커널 CVE 팀이 Critical 등급으로 평가했습니다. 원격에서 인증 없이 공격할 수 있는 결함이라 Nginx와 Apache 구성의 AlmaLinux 9.8 라이트세일 서버에서 고친 커널 패키지로 업데이트하고 재부팅한 뒤, 실행 중인 커널 버전으로 패치를 확인하게 되었습니다. TCP 연결 요청(SYN)에 IPv4 옵션이…

  • Cloudways PHP-Version ändern: So geht's (Update auf PHP 8.3 oder 8.4)

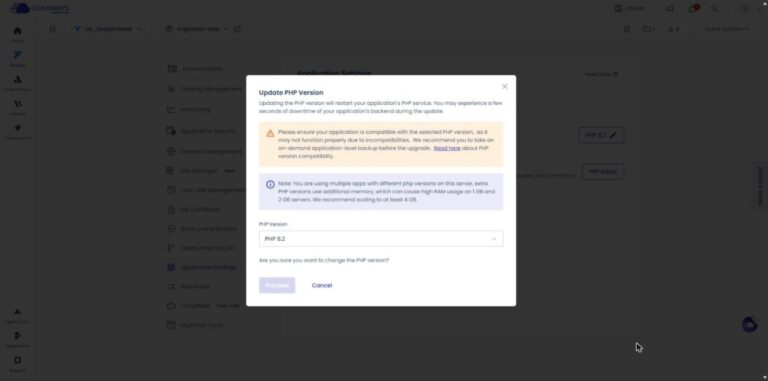
    Seit September 2026 kannst du auf Flexible-Servern die Cloudways PHP-Version für jede Anwendung einzeln ändern. Wir haben eine WordPress-Anwendung auf einem Testserver von PHP 8.2 auf 8.3 umgestellt und wieder auf 8.2 zurückgesetzt und dabei die Reihenfolge der Bildschirme und die benötigte Zeit geprüft. Für die am 21. Oktober 2026 veröffentlichte PHP-Sicherheitslücke zur Remotecodeausführung (PHP2Shell) hat Cloudways Patches für jede PHP-Version eingespielt: 5.6, 7.4 und 8.0–8.4. Auf der Statusseite hieß es, dass Kunden nichts tun müssen…

  • Breeze Plugin: die 11 Cache-Einstellungs-Tabs von Cloudways und die Ein-Klick-Optimierung

    Das Breeze-Plugin ist ein von Cloudways entwickeltes WordPress-Cache-Plugin, das automatisch installiert wird, wenn du bei Cloudways eine WordPress-Anwendung erstellst. In einer Cloudways-Anwendung wurde Breeze 2.6.1 aktiviert, die 11 Tabs des Einstellungsbildschirms wurden nacheinander geöffnet, und die gespeicherten Einstellungswerte sowie die Menüs zum Leeren des Caches wurden geprüft. Im WordPress.org-Plugin-Verzeichnis hat Breeze mehr als 300.000 aktive Installationen (geprüft am 24. Oktober 2026), und die neueste Version ist 2.6.3, die am 20. Oktober 2026 erschienen ist. In der geprüften Anwendung war 2.6.1…

  • Object Cache Pro bei Cloudways: Varnish, Redis und Breeze-Plugin einrichten und den Cache leeren

    In der Cloudways-Cache-Konfiguration speichert Varnish auf dem Server fertige Seiten und Redis die Ergebnisse von Datenbankabfragen; WordPress mit Cloudways-Optimierung wird mit den bereits installierten Plugins Breeze und Object Cache Pro geliefert. Die Antwort-Header einer Test-Anwendung mit Lightning Stack zeigten, dass die Startseite über 9 Stunden lang aus derselben Varnish-Kopie ausgeliefert wurde; Änderungen an einem Beitrag erscheinen erst, wenn Breeze oder WP Rocket den Cache leeren. Auf einem Cloudways-Server sind die Webserver…

  • WordPress Website-Editor: Full Site Editing mit Block-Themes und der Unterschied zum Customizer

    Der WordPress Website-Editor ist der Admin-Bereich, in dem du Header und Footer, Templates und die websiteweiten Stile eines Block-Themes mit Blöcken bearbeitest; du öffnest ihn über das Menü Design. Ich habe in WordPress 7.1.3 mit dem Theme Twenty Twenty-Five alle 8 Templates und 7 Template-Teile selbst geöffnet und zusammengefasst, worin er sich vom Customizer unterscheidet. Wie der Eintrag im Menü [Design] heißt, der den Website-Editor öffnet, hängt vom verwendeten Theme ab. Bei einem Block-Theme steht dort [Editor]. GeneratePress…

  • Node.js-Sicherheitslücke: Node2Shell-Patch und Node.js-Version prüfen (WordPress)

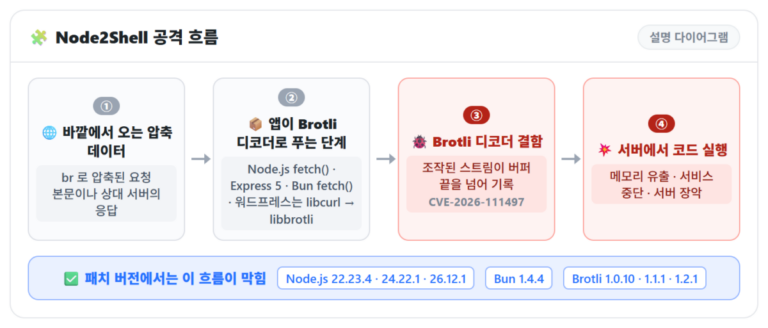
    Node2Shell ist der Spitzname von CVE-2026-111497, einer Node.js-Sicherheitslücke, deren Patch am 21. Oktober 2026 veröffentlicht wurde; der offizielle Titel beschreibt einen Out-of-Bounds-Write-Fehler im Brotli-Decoder von Google. Weil schon das Entpacken manipulierter Brotli-Daten zu Remotecodeausführung führen kann, prüfst du zuerst die Versionen von Node.js, Bun und libbrotli auf deinem Server und aktualisierst sie auf die gepatchten Versionen. Auf einem Nginx + Apache-Server mit WordPress 7.1.3 habe ich geprüft, welche Pakete den Brotli-Decoder nutzen und…

  • PHP-Sicherheitslücke: PHP2Shell-Patch und PHP-Version prüfen (WordPress)

    PHP2Shell ist der Name zweier PHP-Sicherheitslücken (CVE-2026-109618 · CVE-2026-109619), deren Patches am 21. Oktober 2026 veröffentlicht wurden. Über diese Lücken zur Remotecodeausführung kann schon eine Anfrage ohne Anmeldung Code auf dem Server ausführen – deshalb prüfst du zuerst, welche PHP-Version deine Website nutzt, und aktualisierst sie auf eine gepatchte Version. Auf einem Nginx + Apache-Server mit WordPress 7.1.3 habe ich die PHP-Version im Website-Zustand geprüft, nur die php-Pakete auf die gepatchte Version aktualisiert und danach erneut geprüft…

  • GeneratePress: Installation des kostenlosen Themes, Grundeinstellungen (Customizer) und Unterschiede zu Premium

    GeneratePress ist ein kostenloses WordPress-Theme von Tom Usborne, mit dem du Layout, Farben und Schriften im Customizer ohne Code änderst. Ich habe Version 3.6.1 auf einer WordPress-7.1.3-Website mit Block-Theme installiert, die kostenlosen Einstellungen ohne Aktivierung in der Live-Vorschau geprüft und mit der Preistabelle von GP Premium verglichen. Die Theme-Einstellungen lassen sich schon vor der Aktivierung in der Live-Vorschau öffnen. Suche unter Design › Themes…

  • Node.js installieren: Button-Funktion ohne Browser auf dem Server prüfen

    Um JavaScript auf einem Server auszuführen, muss man zuerst Node.js installieren. Ich habe Node.js 24.21.0 auf einem WordPress-Server mit Nginx und Apache installiert und mit jsdom 30.1.3 das Button-Skript einer Webseite ohne Browser geprüft. Das nodejs im Standard-Repository ist 16.20.2, jsdom 30.1.3 für die Skriptprüfung verlangt aber Node.js 22.22.2 oder neuer. Deshalb habe ich über den dnf-Modul-Stream 24 installiert. Um Button-Skripte auf einem Server zu prüfen, braucht man zwei Dinge: Node.js und jsdom…

Ende des Inhalts

Ende des Inhalts