Like a spring of wisdom that never runs dry, I look for answers at the root. I open the logs first. My aim is to turn what I confirm in numbers into content.
  • meta charset utf-8: Korean Image URLs Broken by the AdSense Crawler, 404s and a Full php-fpm Pool

    HTML 앞부분에서 meta charset utf-8 선언을 찾지 못하고 응답 머리에도 charset이 없으면, 읽는 쪽은 문서의 문자 인코딩을 짐작하거나 기본값으로 읽게 됩니다. Nginx와 Apache 구성의 워드프레스 서버에서 애드센스 크롤러가 깨진 한글 이미지 주소로 요청을 몰아 보내 404 처리에 PHP 워커가 모두 찬 일을 로그로 추적한 결과, 캐시본 응답 머리에 charset을 붙이고 없는 정적 파일은…

  • Linux Kernel Vulnerability CVE-2026-98432: Temporary Mitigation and Kernel Patching

    CVE-2026-98432는 IPv4 TCP 연결을 받는 커널 코드에서 해제된 메모리를 다시 읽는 리눅스 커널 취약점으로, 리눅스 커널 CVE 팀이 Critical 등급으로 평가했습니다. 원격에서 인증 없이 공격할 수 있는 결함이라 Nginx와 Apache 구성의 AlmaLinux 9.8 라이트세일 서버에서 고친 커널 패키지로 업데이트하고 재부팅한 뒤, 실행 중인 커널 버전으로 패치를 확인하게 되었습니다. TCP 연결 요청(SYN)에 IPv4 옵션이…

  • How to Change the Cloudways PHP Version: (PHP 8.3 or 8.4 Update)

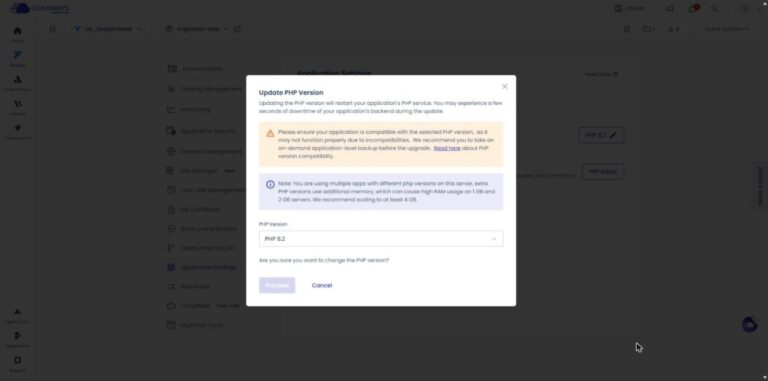
    Since September 2026, Flexible servers let you change the Cloudways PHP version separately for each application. We switched one WordPress application on a test server from PHP 8.2 to 8.3 and back to 8.2, and checked the order of the screens and how long each change took. For the PHP remote code execution vulnerability (PHP2Shell) disclosed on October 21, 2026, Cloudways applied patches to each PHP version: 5.6, 7.4 and 8.0–8.4. Its status page stated that customers did not need to take any action…

  • Breeze Plugin: 11 Cloudways Cache Settings Tabs and One-Click Optimization

    Breeze 플러그인은 클라우드웨이즈가 개발한 워드프레스 캐시 플러그인으로, 클라우드웨이즈에서 워드프레스 애플리케이션을 만들면 기본으로 설치됩니다. 클라우드웨이즈 애플리케이션에서 Breeze 2.6.1을 활성화해 설정 화면의 11개 탭을 하나씩 열고, 저장되어 있던 설정값과 캐시를 비우는 메뉴를 확인했습니다. WordPress.org 플러그인 디렉터리에서 Breeze의 활성 설치는 30만 개 이상이며(2026년 10월 24일 확인), 최신 버전은 2026년 10월 20일에 나온 2.6.3입니다. 확인한 애플리케이션에는 2.6.1이…

  • Object Cache Pro on Cloudways: Varnish, Redis and Breeze Plugin Settings, and How to Purge the Cache

    클라우드웨이즈 캐시 구성에서는 서버의 Varnish가 완성된 페이지를, Redis가 데이터베이스 조회 결과를 저장하며, Cloudways 최적화 워드프레스에는 Breeze와 Object Cache Pro 플러그인이 설치된 상태로 제공됩니다. Lightning 스택 테스트 애플리케이션의 응답 헤더를 확인한 결과 첫 화면은 9시간 넘게 같은 Varnish 사본이 제공되고 있었으며, 글을 고친 내용은 Breeze나 WP Rocket이 캐시를 비워야 반영됩니다. 클라우드웨이즈 서버에는 웹 서버…

  • WordPress Site Editor: Full Site Editing with Block Themes vs the Customizer

    워드프레스 테마 편집기는 블록 테마에서 헤더와 바닥글, 템플릿, 사이트 전체 스타일을 블록으로 편집하는 관리자 화면이며, 모양 메뉴에서 엽니다. 워드프레스 7.1.3과 Twenty Twenty-Five 테마에서 템플릿 8개와 템플릿 부분 7개를 직접 열어 확인해, 사용자 정의하기와 다른 점을 정리했습니다. [모양] 메뉴에서 테마 편집기를 여는 항목 이름은 사용하는 테마에 따라 다릅니다. 블록 테마에서는 [테마 편집기]로 표시됩니다. GeneratePress나…

  • Node.js Vulnerability: Node2Shell Patch and How to Check Your Node.js Version (WordPress)

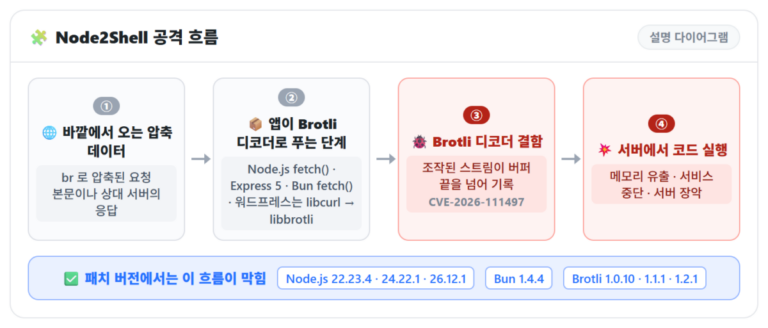
    Node2Shell은 2026년 10월 21일 패치가 공개된 Node.js 취약점 CVE-2026-111497의 별칭으로, 공식 제목은 구글 Brotli 디코더의 경계 밖 쓰기 결함입니다. 조작된 Brotli 압축 데이터를 푸는 순간 원격 코드 실행으로 이어질 수 있어, 서버의 Node.js·Bun·libbrotli 버전을 확인해 패치 버전으로 올리는 일이 먼저입니다. 워드프레스 7.1.3이 올라간 Nginx + Apache 구성 서버에서 Brotli 디코더를 쓰는 패키지와, 워드프레스…

  • PHP Vulnerability: PHP2Shell Patch and How to Check Your PHP Version (WordPress)

    PHP2Shell은 2026년 10월 21일 패치가 공개된 PHP 취약점 두 건(CVE-2026-109618·CVE-2026-109619)의 이름입니다. 로그인하지 않은 요청으로도 서버에서 코드가 실행되는 원격 코드 실행 결함이라, 사이트가 쓰는 PHP 버전을 확인해 패치 버전으로 올리는 일이 먼저입니다. 워드프레스 7.1.3이 올라간 Nginx + Apache 구성 서버에서 사이트 건강으로 PHP 버전을 확인하고 php 패키지만 패치 버전으로 올린 뒤 다시 확인한 과정입니다….

  • GeneratePress: Installing the Free Theme, Basic Settings (Customizer) and Premium Differences

    GeneratePress는 레이아웃과 색상, 글꼴을 사용자 정의하기 화면에서 코드 없이 바꿀 수 있는 무료 워드프레스 테마로, Tom Usborne이 만들었습니다. 블록 테마를 사용하는 WordPress 7.1.3 사이트에 3.6.1 버전을 설치해 활성화 없이 실시간 미리보기로 무료 설정을 확인하고, GP Premium 요금표와 대조했습니다. 테마 설정 화면은 활성화하기 전에도 실시간 미리보기로 열 수 있습니다. 모양 › 테마 › [테마…

  • Install Node.js: Checking Button Behavior on a Server Without a Browser

    서버에서 자바스크립트를 실행하려면 먼저 Node.js 설치가 필요합니다. Nginx와 Apache 구성의 워드프레스 서버에 Node.js 24.21.0을 설치하고, jsdom 30.1.3으로 브라우저 없이 웹 페이지의 버튼 스크립트를 검사했습니다. 기본 저장소의 nodejs는 16.20.2이며, 스크립트 검사에 사용할 jsdom 30.1.3은 Node.js 22.22.2 이상을 요구합니다. 그래서 dnf 모듈 스트림 24로 설치를 진행했습니다. 서버에서 버튼 스크립트를 검사하려면 Node.js와 jsdom 두 가지가 필요합니다….

End of content

End of content